
Последние посты

Управление Уязвимостями и прочее
22 сент., 16:06изменён
На конференции IT Elements эксперты компании Инфосистемы Джет представили "Фреймворк антихрупкой ИТ-архитектуры", учитывающий состояние процесса Управления Уязвимостями в организации. Фреймворк включает в себя 7 стратегий по четырём направлениям:🔹 Подготовка к вторжению - 1. Системное развитие и контроль, 2. Подготовка и прогнозирование. 🔹 Слева от вторжения - 3. Вовлечение и нападение, 4. Защита, замедление, сдерживание. 🔹 Справа от вторжения - 5. Обнаружение и реагирование. 🔹 После вторжения - 6. Восстановление, 7. Адаптация и перестройка.Эти стратегии раскладываются в 33 домена, которые, в свою очередь, раскладываются в 390 практик.Чтобы замерить индекс антихрупкости для своей организации, можно воспользоваться специальным интерактивным опросником. Индекс оценивает способность компании пережить кибератаку, продолжать работу в её условиях и восстановиться после неё. По

Управление Уязвимостями и прочее
22 сент., 07:03
Папка Telegram-каналов IT&AI. В подборке каналы про искусственный интеллект, программирование, управление проектами, информационную безопасность, бизнес и предпринимательство, HR, право и налоги, а также применение технологий в работе и образовании.➡️ Выбирайте понравившееся или подписывайтесь сразу на все: https://t.me/addlist/fSzdC1LfUGhjZDEy➡️Ⓜ️ MAX | @avleonovrus #IT #AI #Programming #ProjectManagement #CyberSecurity #HR #Business #Technology
Управление Уязвимостями и прочее
21 сент., 20:39
В начале сентября коллеги из Cloud Advisor выпустили исследование "Состояние облачной безопасности в России. Анализ защищённости инфраструктур, развёрнутых в российских публичных облаках". Cloud Advisor - это вендор отечественного CNAPP (Cloud-Native Application Protection Platform) решения, позволяющего искать на облачных активах (виртуальных машинах и Kubernetes) уязвимости, вредоносный код, секреты и мисконфигурации. Отчёт о состоянии облачной безопасности в России опирается на реальные данные десятков организаций, имеющих не менее 80 виртуальных машин в публичном облаке (Cloud Ru и Yandex Cloud). Всего было проанализировано более 40 000 виртуальных машин. Период исследования - первое полугодие 2026 года.По уязвимостям результаты следующие:🔻 83% виртуальных машин имеют уязвимости с CVSS выше 9,0; 🔻 88% организаций имеют на публично доступных машинах уязвимости с CVSS выше 9,0; 🔻
Управление Уязвимостями и прочее
21 сент., 14:15
Коллеги из R-Vision выпустили новую версию системы управления уязвимостями R-Vision VM 6.6. В новости на официальном сайте сделан акцент на следующих улучшениях:🌐 Базовый аудит веб-приложений: обнаружение и инвентаризация веб-ресурсов, выявление связанных уязвимостей.🐳 Аудит контейнерных сред Docker и Kubernetes, "включая проверку в runtime". Сбор данных о составе и состоянии контейнерной среды, выявление связанных уязвимостей. Результаты отображаются в карточке соответствующего хоста.💻 Мобильный сканер для контроля уязвимостей в закрытых сегментах без постоянного доступа из центральной VM-системы. Может использоваться на объектах КИИ, в удалённых филиалах, а также для выездных аудитов, пилотных и временных проектов. Устанавливается на ноутбук и позволяет проводить аудит внутри изолированного контура. Поддерживаются режимы сканирования White Box, Black Box, Compliance и
Управление Уязвимостями и прочее
20 сент., 18:08
Поделюсь впечатлениями от конференции ISCRA Talks 2026, на которой я вчера выступил. Площадка, Конгресс-центр МГТУ им. Н. Э. Баумана, мне очень понравилась. Конференция проходила в двух красивых и просторных залах на втором этаже. Экраны - идеальные. Большие и яркие. Не то что убитые блеклые проекторы, которые, к сожалению, всё ещё встречаются на некоторых ИБ-конфах. Микрофоны и кликеры тоже работали без сбоев. Таймслоты были очень щедрые - целый час. 🔥В спикерском подарке было много тематического и крутого мерча. Очень приятно, большое спасибо! 🙂В холле работала небольшая выставочная зона со стендами НТЦ "Вулкан", "Аквариус" и (ВНЕЗАПНО 😮) Романа Панина, автора канала "Пакет безопасности". С Романом очень приятно пообщались про рынок VM и ИБ-блогинг. Вообще, идея, что у канала может быть стенд на конференции (не обязательно отдельный), как по мне, супер крутая. ⚡️ Это открывает
Управление Уязвимостями и прочее
18 сент., 12:19
Проголосовал на выборах в Госдуму и на местных выборах через систему дистанционного электронного голосования (ДЭГ). Чётко, быстро, удобно. 👍 Основные шаги показал на иллюстрации.Для участия в электронном голосовании до 14 сентября нужно было подать заявку на Госуслугах - буквально в пару кликов.Но без школьного актового зала, долгих поисков фамилии в "амбарных книгах", изучения бюллетеней в кабинках, пропихивания заполненных бюллетеней в урны и прочих прелестей оффлайнового волеизъявления, конечно, уже совсем не тот вайб. 🙂А вы уже проголосовали? Пойдёте?➡️Ⓜ️ MAX | @avleonovrus #Offtopic #дыбр #voting #Госуслуги #Госдума
Управление Уязвимостями и прочее
18 сент., 08:00
Папка Telegram-каналов IT. В подборке каналы про искусственный интеллект, разработку ПО, цифровые технологии, бизнес и управление, маркетинг и продажи, предпринимательство, кибербезопасность, HR и практическое применение новых технологий.➡️ Выбирайте понравившееся или подписывайтесь сразу на все: https://t.me/addlist/-8Lua6U4wgUwMjg0➡️Ⓜ️ MAX | @avleonovrus #IT #AI #Business #Management #Marketing #Sales #HR #CyberSecurity #Technology
Управление Уязвимостями и прочее
17 сент., 12:57изменён
В эту субботу я собираюсь выступить на ИБ-конференции "ISCRA Talks 2026" в МГТУ им. Баумана. Это мероприятие организует бауманский InfoSec Club "Ra" aka ISCRA (официальный канал). В партнёрах кафедра ИУ8, которую я окончил в 2009 году. 😇Мой доклад будет называться "Пять мифов Vulnerability Management-а". Он основан на серии постов про качество детектирования уязвимостей, скорость сканирования активов, поиск компромисса с бизнесом и IT, эффективные способы доказывать необходимость VM-а, не требующие устранения уязвимости. Ну и про Exposure Management я тоже добавлю. 😉Я уже выступал с докладом про VM на "ISCRA Talks" в 2023 году (есть видео). Было очень лампово, надеюсь, и в этом году будет не хуже. 🙂 Место проведения - конгресс-холл в новом комплексе зданий МГТУ. Трансляции не будет, но запись обещают.➡️Ⓜ️ MAX | @avleonovrus #ISCRATalks #ISCRA #BMSTU #IU8 #VMprocess #VMmyth
Управление Уязвимостями и прочее
16 сент., 11:15
В конце прошлой недели вышли ещё два поста, разъясняющие утечку из Metascan-а. Признаться, когда я писал предыдущий свой пост по поводу этой утечки, у меня оставались непонятки: если данные слил инженер, которого недавно уволили, то почему он выложил не свежие исходники сканера, а исходники 2025 года? 🤔Объяснилось это просто: это не какая-то новая история, а продолжение кейса 2025 года, когда инженер Metascan сливал исходники конкурентам и спалился на попытке добавить бэкдор в код рабочего проекта. После чего он был уволен. Однако уголовного преследования не последовало. В итоге злодей, оставшийся безнаказанным, решил нанести новый удар: вытащил из слитой виртуалки токен телеграм-бота, использовал этот токен для добавления администратора в рабочий чат сотрудников Metascan и запуска экспорта сообщений из чата. Операцию выгрузки быстро обнаружили и отменили (примерно за две минуты).
Управление Уязвимостями и прочее
15 сент., 17:08
Напишу несколько слов про конференцию IT Elements, в которой я участвовал в прошлую среду. Мероприятие проходило в ДК "Серп и Молот". Заметил, что эта площадка становится фактически аналогом ЦМТ. 😅 Я здесь был на конференции R-Vision в прошлом году, на корпоративе Positive Technologies и вот теперь на IT Elements. Площадка мне нравится: просторно, комфортно, хорошая транспортная доступность.Сама конференция - весьма масштабное и преимущественно IT-шное мероприятие (что вполне угадывается из названия 😉). Но и для ИБ там тоже нашлось место. Из Vulnerability Management-вендоров я видел только стенды Positive Technologies и Kaspersky. На последнем раздатки по Kaspersky VM не было. 🤷♂️ Как и в прошлом году, центром VM-ной движухи был стенд Jet VM Lab. Там представляли новую версию сравнения решений по Управлению Уязвимостями и показывали возможности этих решений.Что касается нашей
Управление Уязвимостями и прочее
15 сент., 09:11
Кампания группировки Lazarus "Operation Dream Job" хорошо демонстрирует, почему кибербезопасность организации должна быть глубоко эшелонированной. Казалось бы, первоначальный вектор заражения - фишинг. Значит, давайте проводить регулярные учебные фишинговые атаки, чтобы инженеры компании, увидев в почте сообщение о вакансии мечты в условном Lockheed Martin, не бросались его открывать на рабочем десктопе, представляя себе скорый переезд в American Dream на зарплату в $200k в наносекунду. 🪝 Определённый эффект от антифишинговых мероприятий, безусловно, будет. Но гарантируют ли они стопроцентную защиту? Очевидно, что нет. В любой организации найдутся уникумы, которых как ни обучай - они всё равно всё откроют, по всему кликнут и везде свои учётки введут. 🤷♂️ Да, если планомерно заниматься антифишинговым обучением, awareness и тестированием, их количество будет снижаться. Но никогда не
Управление Уязвимостями и прочее
13 сент., 19:54изменён
Про уязвимость Authentication Bypass - Microsoft SharePoint (CVE-2026-55040). SharePoint - это веб-приложение от Microsoft, предназначенное для развертывания корпоративных интранет-порталов, управления документами и совместной работы. Уязвимость из июльского Microsoft Patch Tuesday. Удалённый неаутентифицированный злоумышленник может использовать эту уязвимость для обхода аутентификации на сервере SharePoint и выполнения операций от имени пользователя или администратора сайта SharePoint. Уязвимость вызвана несколькими проблемами в процессе проверки JWT-токенов. JWT-токен (JSON Web Token) - это своего рода "электронный пропуск", по которому SharePoint определяет, кем является пользователь и какие действия ему доступны. В сочетании с CVE-2026-63520 рассматриваемая уязвимость позволяет удалённо выполнять код на SharePoint-сервере без аутентификации с привилегиями сервисной учётной записи
Управление Уязвимостями и прочее
11 сент., 15:02изменён
Про уязвимость Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2026-68820). Ancillary Function Driver (AFD.sys, "драйвер вспомогательных функций") - компонент Windows, работающий в режиме ядра и обеспечивающий работу протокола сетевого взаимодействия Winsock TCP/IP. Уязвимость из августовского Microsoft Patch Tuesday. Использование памяти после её освобождения ("Use-after-free", CWE-416) в Windows Ancillary Function Driver for WinSock позволяет локальному злоумышленнику повысить привилегии до уровня SYSTEM. Для успешной эксплуатации требуется выиграть состояние гонки (race condition). В итоге злоумышленник может получить полный контроль над Windows-хостом, выполнять команды с максимальными привилегиями, отключать средства защиты, устанавливать вредоносное ПО и получать доступ к данным других пользователей.👾 Уязвимость уже эксплуатировалась в реальных атаках
Управление Уязвимостями и прочее
10 сент., 15:01
Папка каналов Дизайн и IT. В подборке каналы по тематике:🔷 Информационная безопасность и IT - кибербезопасность, управление уязвимостями, программирование, разработка, Windows, Arduino, электроника и другие технические направления. 🔷 ИИ и нейросети - ChatGPT, генеративный ИИ, промптинг, AI-сервисы и практическое применение нейросетей в работе. 🔷 3D, GameDev и дизайн - Blender, ZBrush, Cinema 4D, Unreal Engine, Unity, 3D-модели и ассеты, графический и UI/UX-дизайн, визуализация, Motion Design и инструменты для дизайнеров.➡️ Выбирайте понравившееся или подписывайтесь сразу на все: https://t.me/addlist/bdE2qZVyP1U4OGM6➡️Ⓜ️ MAX | #IT #Design #Technology #Digital #AI #Creativity #Development #Tech

Управление Уязвимостями и прочее
10 сент., 10:40изменён
Пара слов по поводу сегодняшней Санта-Барбары. Я, в отличие от многих коллег, впрягаться за юмористов не буду. Имхо, стоит разделять юмор и неприкрытый буллинг конкретного человека. Сачок пишет, что знаком с админом того самого канала с мемами и был на вечеринке, которую он устраивал. Я с этим товарищем не знаком, о его канале раньше не слышал и по вечеринкам не ходок. Зато я знаком с Дмитрием Беляевым: мы записывали вместе подкаст, пересекались в секции на Code IB Итоги, которую я модерировал. Вполне адекватный парень, супер-энергичный, постоянно придумывает и реализует проекты, которые идут на пользу комьюнити. Ну и самопиаром занимается, конечно. Как и все ИБ-блогеры. 🤷♂️ Кого-то эта энергичность, возможно, раздражает. Кто-то, возможно, считает его знания недостаточно глубокими в каких-то узкопрофессиональных вопросах. Но это ни в коем случае не является оправданием травли.Если
Управление Уязвимостями и прочее
9 сент., 20:13изменён
По поводу утечки данных из Metascan-а. Metascan - российский разработчик решений в области кибербезопасности, специализирующийся на автоматизированном контроле защищённости IT-инфраструктуры. Основной фокус компании - внешний периметр: обнаружение доступных из Интернет ресурсов организации, их постоянное сканирование и поиск уязвимостей.Согласно сообщению в официальном канале компании, непрошедший испытательный срок инженер пытался шантажировать менеджмент Metascan-а, угрожая слить в паблик документы и исходники, к которым имел доступ. Шантаж не удался, и в итоге на выходных этот чертила осуществил угрозу и слил данные. 🤬Большая часть утекших данных - неприватные рабочие документы. Также среди них оказались несколько отчётов, которые сотрудники Metascan пересылали в корпоративном чате с нарушением регламента. Кроме того, был скомпрометирован код сканера, актуальный на 21.10.2025
Управление Уязвимостями и прочее
9 сент., 07:33
Сентябрьский Microsoft Patch Tuesday. Всего 973 уязвимости. Это более чем в 2 раза больше, чем в августе. Для 7 продуктов было закрыто 20 и более уязвимостей: Windows Biometric Service (64), Microsoft SQL Server (54), Windows DHCP Server (36), Microsoft Office Word (35), Windows NTFS (29), Microsoft Excel (28), Windows Win32k (24). Уязвимости в этих продуктах составляют чуть менее трети от общего числа. Есть две уязвимости с признаком эксплуатации в реальных атаках:🔻 EoP - Windows Update Stack (CVE-2026-81963). Уязвимость в Windows Update Stack, связанная с обработкой ссылок (CWE-59, "Link Following"), может позволить аутентифицированному злоумышленнику локально повысить свои привилегии до уровня SYSTEM.🔻 EoP - Windows Advanced Local Procedure Call (ALPC) (CVE-2026-85880). Уязвимость в Windows ALPC, связанная с переполнением буфера в куче (CWE-122), может позволить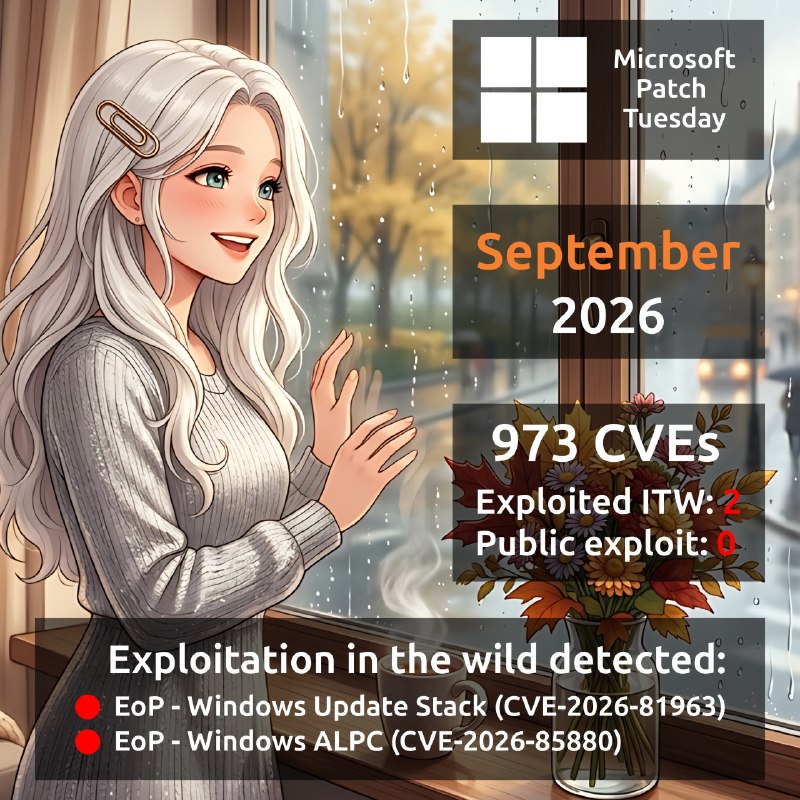
Управление Уязвимостями и прочее
8 сент., 17:48
Сентябрьский Microsoft Patch Tuesday. 973 уязвимости. 🫣Эх, Microsoft, Куда ж ты катишься? Уж под тыщу CVE - Фиг пропатчишься.➡️Ⓜ️ MAX | @avleonovrus #PatchTuesday #Microsoft #Vulristics
Управление Уязвимостями и прочее
8 сент., 11:03изменён
Финализировался список участников завтрашней дискуссии "От сканирования на уязвимости к киберустойчивости" на конференции IT Elements. Что особенно интересно, практически все участники из крупнейших компаний реального сектора:🔹 Ксения Павленко, руководитель центра мониторинга и реагирования на инциденты ИБ АО "Трансмашхолдинг". Трансмашхолдинг (ТМХ) - крупнейший в России и один из крупнейших в мире разработчиков и производителей железнодорожного и городского рельсового транспорта, выпускающий локомотивы, пассажирские вагоны, электропоезда, поезда метро и трамваи, а также среднеоборотные двигатели. Кроме того, компания занимается сервисным обслуживанием, модернизацией техники и цифровыми транспортными решениями и работает более чем в 30 странах.🔹 Александр Мануилов, директор департамента информационной безопасности, ООО "УК Полюс". Группа "Полюс" - крупнейший производитель золота в
Управление Уязвимостями и прочее
8 сент., 10:11изменён
😂👍 Positive Research 2026, №3➡️Ⓜ️ MAX | @avleonovrus #trolling





