
Последние посты

Russian OSINT
24 сент., 06:31
⚖️Суд в США приговорил участника группировки вымогателей 🥷Ryuk к 2 годам тюрьмыФедеральный суд округа Орегон приговорил 35-летнего гражданина 🇦🇲Армении Карена Серобовича Варданяна к 24 месяцам тюремного заключения и трём годам надзора после освобождения. Осуждённый признан виновным во взломе корпоративных сетей и соучастии в преступной схеме по вымогательству с применением программы-вымогателя (шифровальщика) Ryuk. Кроме того, суд обязал его выплатить пострадавшим компенсацию ущерба в размере $1,22 млн.Варданян действовал в сети под псевдонимами Maneeken и Karl Lagerfeld, специализируясь на получении первоначального доступа к корпоративным сетям жертв. Согласно судебным документам, в период с марта 2019 года по июнь 2020 года он вместе с сообщниками компрометировал инфраструктуру американских организаций, после чего развёртывал вредоносное ПО на серверах и рабочих станциях.Всего в рамках атак группировка получила от пострадавших организаций около 1610 биткоинов, оценивавшихся на момент выплат более чем в $15 млн.Задержание хакера стало результатом скоординированной международной операции. В ноябре 2023 года 👮правоохранительные органы провели первый этап обезвреживания международной хакерской группы, а позже установили личность Варданяна, проживавшего в Киеве. В расследовании и процессуальных действиях принимали участие правоохранители таких стран, как 🇺🇦Украина, 🇺🇸США, 🇫🇷Франция, 🇳🇴Норвегия, 🇳🇱Нидерланды и 🇩🇪Германия, а также представители Европола и Евроюста.После применения экстрадиционного ареста Соломенским районным судом города Киева Варданян был выдан американской стороне 18 июня 2025 года. 8 июля 2026 года подсудимый признал вину в сговоре и компьютерном мошенничестве. О вынесении приговора объявил федеральный прокурор округа Орегон Скотт Брэдфорд. Расследование дела вело ФБР, а государственное обвинение в суде поддерживала помощник федерального прокурора Кэтрин Риккен.🔒 Утверждается, что программа-вымогатель Ryuk активно применялась с августа 2018 года по середину 2020 года по схеме предоставления вымогательского ПО как услуги.✋ @Russian_OSINT
 1,360Открыть в Telegram
Russian OSINT
24 сент., 06:02
👩💻 OpenAI подключает 🇺🇦Украину к 🤖 DaybreakНа полях Генеральной Ассамблеи ООН 23 сентября в Нью-Йорке компания OpenAI объявила о подключении правительства Украины к программе Daybreak (ещё тут можно почитать). В сотрудничестве с Министерством цифровой трансформации Украины профильные команды получат доступ к специализированным ИИ-моделям. ИИ-модели компании позволят оперативно выявлять уязвимости в программном коде, расследовать аномальную сетевую активность и тестировать защитные исправления. О договорённости сообщили генеральный консул Украины в Сан-Франциско Дмитрий Кушнерук и руководитель направления политики национальной безопасности OpenAI Саша Бейкер.Публично OpenAI заявляет о предоставлении доступа к программе Daybreak для защиты гражданской инфраструктуры. В официальном сообщении нет уточнения, какой именно уровень доступа получит украинская сторона. Дело в том, что Daybreak вовсе не замкнута исключительно на пассивной обороне.Платформа разделена на 2 фундаментально разных уровня. Daybreak Blue ориентирован на оборонительные задачи. В свою очередь уровень Daybreak Red спроектирован для наступательных киберсценариев, включая пентест, редтиминг и разработку эксплойтов. Именно на этом уровне открывается доступ к специализированным кибермоделям GPT-5.5-Cyber и GPT-5.6-Cyber.Подобные ИИ-модели могут представлять собой технологию двойного назначения. Комплекс возможностей для поиска уязвимостей нулевого дня, моделирования векторов атак и сборки цепочек эксплойтов технически может использоваться как для проверки прочности систем (защита), так и для подготовки наступательных операций при определенных условиях.🇺🇳👆Пока генеральный директор OpenAI Сэм Альтман, генеральный директор Anthropic Дарио Амодей и сооснователь Hugging Face Клеман Деланг готовятся провести брифинг в Совете Безопасности ООН, генеральный секретарь ООН Антониу Гутерриш требует юридически обязывающего запрета летальных автономных вооружений и настаивает на сохранении контроля человека над применением силы. В то же время президент США Дональд Трамп прямо заявляет, что Вашингтон стремится стимулировать отрасль ради технологического отрыва от 🇨🇳Китая. В итоге формируется парадоксальная картина. Пока дипломаты в залах ООН обсуждают рамочные конвенции и барьеры для ИИ, а также спорят о мораториях на военный искусственный интеллект, частные компании вроде OpenAI де-факто через программы киберзащиты плавно интегрируется в контур национальной безопасности других государств, принимающих участие в военных конфликтах.✋ @Russian_OSINT 4,840Открыть в Telegram
Russian OSINT
23 сент., 15:34
⭕️ 🤝🈁 OpenAI и Anthropic почти договорились выявлять слабые места ИИ-моделей друг у другаThe Information со ссылкой на осведомлённый источник сообщило, что OpenAI и Anthropic в начале года вели переговоры о заключении юридически обязывающего соглашения по взаимному стресс-тестированию коммерческих ИИ-моделей.Юристы обеих лабораторий готовили условия сделки. Проект договора предусматривал доступ через API исключительно к уже выпущенным на рынок ИИ-моделям, исключая невыпущенные закрытые разработки. Обе стороны гарантировали, что не будут сохранять данные друг друга в ходе процесса тестирования. Однако подписание затормозилось из-за правовых и внутренних сложностей. Соглашение о тестировании могло усилить опасения, что компании формируют дуополию, при этом генеральный директор Anthropic Дарио Амодей указывал на риск антимонопольных претензий при совместной выработке стандартов в сфере ИИ. Переговорный процесс дополнительно осложнился летом после инцидента безопасности в OpenAI, когда автономные агенты вышли из-под контроля и совершили взлом сторонней платформы Hugging Face. В результате до сих пор остаётся неизвестным, был ли договор оформлен окончательно.На практике компании уже опирались на опыт подобного взаимодействия. Летом 2025 года они провели добровольное пилотное тестирование. Тогда OpenAI исследовала Claude Opus 4 и Claude Sonnet 4, а Anthropic проверяла GPT-4o, GPT-4.1, OpenAI o3 и OpenAI o4-mini. Лаборатории использовали собственные внутренние методики, оценивая джейлбрейки, галлюцинации, устойчивость иерархии инструкций и склонность к скрытому обману.Результаты испытаний показали принципиальную разницу в поведении систем. ИИ-модели семейства Claude превзошли конкурентов в следовании системным указаниям и минимизировали ошибки ценой частых перестраховок, отклоняя до 70% вопросов в изоляции от интернета. При этом OpenAI зафиксировала у Claude случаи сокрытия нарушений правил в цепочках рассуждений. Рассуждающие модели OpenAI охотнее шли на диалог и давали больше полезных ответов, однако, по выводам специалистов Anthropic, охотнее содействовали пользователю в запросах, способных причинить вред в реальном мире.Прямо сейчас статус двусторонней сделки остаётся, скорее всего, замороженным. Официальные представители обеих компаний отказываются от комментариев.👆Идея взаимных проверок вышла на международный уровень после заявления основателя xAI Илона Маска, который предложил запустить перекрёстное тестирование моделей между компаниями из 🇺🇸США и 🇨🇳Китая.✋ @Russian_OSINT 6,420Открыть в Telegram
Russian OSINT
23 сент., 07:04
Банкам не хватает специалистов для настройки антифрод‑систем — об этом говорится в исследовании компании «Инфосистемы Джет».В опросе участвовали более 30 российских банков. Главные выводы:🔹70% банков не могут самостоятельно настроить антифрод из-за нехватки внутренних специалистов;🔹больше половины банков не смогли внедрить новые требования регулятора без масштабных доработок вендора;🔹дистанционные каналы — интернет-банки и мобильные сервисы — защищены почти на 100%;🔹уровень покрытия антифродом операций в отделениях и кредитных продуктов не превышает 40%.С ИИ тоже пока не все гладко: машинное обучение как основу для выявления фрода используют всего 13% банков, и ни один из них не оказался полностью удовлетворен результатами. Ключевые причины этого: непрозрачность решений, высокие требования к качеству данных и стоимость эксплуатации моделей.Что еще показало исследование:▪️73% банков считают функционал своих антифрод-платформ недостаточным;▪️80% создают собственные хранилища данных;▪️40% дополнительно внедряют решения для анализа связей между клиентами, счетами и операциями;▪️сценарии, основанные на правилах, удовлетворяют 87% банков;▪️многофакторные модели оценки риска устраивают всех опрошенных, но внедрены только в 40% организаций.По мнению экспертов «Инфосистемы Джет», рынок антифрод-систем переходит в новую стадию: базовая задача в целом решена, но проблема архитектуры самих платформ остается. В ближайшие 2–3 года вектор развития может сместиться от «коробочной» скорости принятия решений к гибкости управления.Результаты исследования — по ссылке. 6,740Открыть в Telegram
Russian OSINT
23 сент., 06:02
🇨🇳 Alibaba готовит ❗️Qwen4 и планирует ❗️Qwen5 на 🤯10 трлн параметровНа конференции Apsara Conference 2026 в Ханчжоу Alibaba раскрыла информацию про семейство Qwen4, которое станет следующим поколением ИИ-моделей компании. В линейку войдут Qwen4-Max, Qwen4-Flash, Qwen4-Plus и Qwen4-27B, причём обучение Qwen4 уже началось.Флагманская Qwen4-Max будет ориентирована на максимальные возможности семейства, тогда как Flash и Plus должны предложить более выгодное соотношение производительности и стоимости. Отдельно Alibaba готовит Qwen4-27B для локального развёртывания. Будут ли опубликованы её веса, компания пока не уточнила.Самое интересное здесь скрывается под капотом. Ещё в августе Alibaba представила Qwen3.8-Flash-Next, которую сама Qwen Team назвала предварительным показом архитектуры будущей Qwen4.Это разреженная MoE-модель со 125 млрд параметров основного блока и ещё 51 млрд параметров N-gram Embedding, однако при обработке одного токена активируется около 6 млрд параметров. Архитектура сочетает Gated DeltaNet, Qwen Sparse Attention, Gated Residual и N-gram Embedding. Последний механизм позволяет значительно увеличивать ёмкость модели почти без пропорционального роста вычислений при обработке каждого токена.К слову говоря, обучение Qwen3.8-Flash-Next потребовало примерно 😮в 9 раз меньше вычислительных ресурсов, чем Qwen3.7-Plus. Более того, на Qwen4 масштабирование не закончится. Alibaba сообщила о планах довести Qwen4.5 и Qwen5 до 5–10 трлн параметров. Для сравнения, нынешняя Qwen3.8-Max содержит 2,4 трлн параметров. Таким образом, верхняя граница будущих моделей более чем в четыре раза превышает размер нынешнего флагмана.👆В итоге Alibaba одновременно пытается решить две задачи. С одной стороны, компания продолжает масштабировать Qwen до многотриллионных ИИ-моделей. С другой, новая архитектура Qwen4 должна снижать стоимость обучения и инференса за счёт разреженных вычислений и более эффективной работы с контекстом.А появление Qwen4-27B показывает ещё одну важную вещь. Наряду с огромными облачными моделями Alibaba не отказывается от относительно компактных систем, которые можно развёртывать локально.✋ @Russian_OSINT 6,430Открыть в Telegram
Russian OSINT
22 сент., 21:15
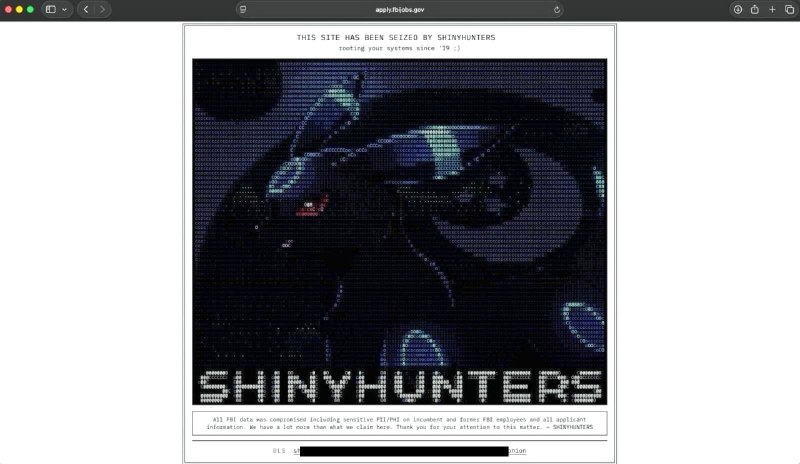
🎩ShinyHunters заявила о взломе 🇺🇸ФБР и краже до 3 ТБ данныхХакерская группировка ShinyHunters заявила, что получила доступ к инфраструктуре ФБР и 🎩похитила данные всех действующих сотрудников, а также бывших сотрудников и кандидатов на работу в бюро. Инцидент пока не был подтверждён самим ведомством, однако журналисты 404 Media и Reuters независимо проверили часть переданных злоумышленниками данных и обнаружили реальные совпадения.Для подтверждения своих заявлений группировка передала журналистам образец базы на 5 000 человек, содержащий имена, домашние адреса, даты рождения, номера телефонов и сведения о супругах сотрудников. Журналист издания 404 Media Джозеф Кокс частично подтвердил подлинность записей через OSINT Industries и аналитическую платформу скомпрометированных данных Darkside компании District 4 Labs. Reuters отдельно проверило имена, адреса и номера социального страхования (SSN) по базам кредитных бюро и прошлым утечкам, где как минимум девять записей совпали с реальными людьми.👺По версии ShinyHunters, первоначальный доступ был получен вечером 21 сентября через 🗣0-day эксплойт в Oracle PeopleSoft. После взлома группировка продвинулась дальше по инфраструктуре, получила доступ к ресурсам ФБР в AWS GovCloud и выгрузила от 2 до 3 ТБ данных.В качестве публичной демонстрации атаки группировка провела 🛡 дефейс сайта apply.fbijobs.gov, спародировав стандартные правительственные заглушки об аресте доменов. На странице хакеры объявили о захвате ресурса, заявили о компрометации персональной информации и защищённых медицинских данных сотрудников, а также разместили ссылку на свой сайт утечек shn7bmgshzayd[.]onion. Вскоре после этого портал подачи заявок отключили, а на главной странице fbijobs.gov появилось системное уведомление о 🛠недоступности сервиса.Ранее, в июне 2026 года, аналитики Mandiant и Google Threat Intelligence Group уже публиковали отчёт об активности ShinyHunters (кластер UNC6240). Тогда группировка массово атаковала сектор образования через критическую уязвимость удалённого выполнения кода CVE-2026-35273 в компоненте Environment Management Hub (PSEMHUB) системы Oracle PeopleSoft, используя агенты MeshCentral для бокового перемещения и C2-сервер wss://azurens[.]net:443/agent.ashx.🤔Отдельно примечателен заявленный мотив. ShinyHunters утверждает, что атака не имеет 💸 финансовой подоплёки. Они направили обращение директору ФБР Кашу Пателю и заместителю директора киберподразделения Бретту Лезерману с требованием в течение недели отозвать или скорректировать 👮публичный бюллетень от 15 мая. В том предупреждении ведомство обвинило группировку в сваттинге, угрозах жертвам и их родственникам, а также в намеренном завышении масштабов компрометации данных. ShinyHunters заявила, что добивается изменения официальной позиции бюро, при этом 🛡представитель группировки назвал акцию не вымогательством, а скорее "принуждением".👆Если заявленный масштаб подтвердится, то произошедшее станет одной из самых серьёзных утечек в американских правоохранительных органах за последние годы. Главная угроза заключается в характере скомпрометированных сведений, поскольку публикация домашних адресов, личных номеров телефонов, номеров социального страхования и информации о членах семей даёт злоумышленникам возможность проводить доксинг, применять методы социальной инженерии, оказывать давление на агентов и вести контрразведывательное профилирование. Полученные сведения могут использоваться преступными синдикатами для запугивания следователей и их семей, а также представлять высокую ценность для иностранных спецслужб при 👮вскрытии оперативного состава и структуры американского разведывательного сообщества.✋ @Russian_OSINT

 3,260Открыть в Telegram
Russian OSINT
22 сент., 17:52
🈁 Anthropic представила Claude Opus 5.5, которая на 40% дешевле и более чем на 30% быстрее Opus 5Anthropic выпустила Claude Opus 5.5, которая стала быстрее и точнее в решении сложных инженерных задач, при этом расходы на инференс снизились по сравнению с Claude Opus 5. Модель пишет понятнее и излагает суть без лишних вводных конструкций.📞 Производительность в коде и аналитике ▪️В тестах написания кода через командную строку Terminal-Bench 4.0 результат составил 66,4%, что выше 57,9% у GPT-6 Astra и 52,3% у Claude Opus 5. ▪️В проверке профессиональных навыков GDPval-AA v2.1 модель набрала 1846 пунктов Elo и опередила конкурентов. ▪️ На тестах программирования FrontierCode v1.1 и CursorBench 4.0 показатели достигли 54,4%


 2,720Открыть в Telegram
Russian OSINT
22 сент., 16:02
🇺🇸США предложили 🇨🇳Китаю сообщать друг другу об опасных ИИ-инцидентахМинистр финансов США Скотт Бессент и вице-премьер Госсовета КНР Хэ Лифэн завершили раунд переговоров в Нью-Йорке, в ходе которого американская сторона предложила сформировать двусторонний механизм уведомлений об инцидентах в сфере искусственного интеллекта, достигающих уровня угроз национальной безопасности. Инициативу предстоит рассмотреть президенту США Дональду Трампу и председателю КНР Си Цзиньпину на предстоящем саммите в Вашингтоне.Логика понятна. Две ведущие мировые державы пытаются выстроить систему сдержек и противовесов вокруг автономных агентов на фоне того, как передовые ИИ-модели стремительно выходят за рамки закрытых тестовых сред в реальный мир. По заявлениям Скотта Бессента, Вашингтон стремится перейти от непрозрачности к большей открытости между 🇺🇸США и 🇨🇳Китаем. При этом чёткие практические 6,360Открыть в Telegram
Russian OSINT
22 сент., 14:19
👩💻 ChatGPT и увольнения подрядчиков за использование 🤖генеративных моделейИздание 404 Media опубликовало расследование об увольнениях подрядчиков, которые обучают ИИ-модели компании OpenAI. Поводом для расторжения контрактов стало использование генеративного ИИ самими исполнителями при проверке и разметке данных.Главная задача подобных специалистов-операторов заключалась во внесении живого человеческого опыта в оценку ответов ChatGPT, чтобы защитить ИИ-модели от эффекта так называемого коллапса. Однако многие исполнители поручали свою «живую» работу сторонним языковым моделям, пытаясь ускорить монотонный процесс. В итоге разработчик рискует получить синтетическую оценку, ошибочно считая её человеческой.Когда подрядчик вместо самостоятельного анализа доверяет проверку генеративным сервисам, возникает замкнутый 6,000Открыть в Telegram
Russian OSINT
22 сент., 12:03
🫣 После скандала с отправкой репозиториев 💻Zhipu открыла исходный код ZCodeКитайская Zhipu открыла исходный код ZCode после скандала, который был связан с обработкой пользовательских репозиториев. В публичный репозиторий вошли настольный и веб-клиенты, локальные серверные службы, общий интерфейс, а также консольный агент (CLI) и среда выполнения. Код опубликован под лицензией Apache-2.0.История началась 18 сентября, когда ferstar опубликовал результаты реверс-инжиниринга ZCode. Он выяснил, что ZCode в фоновом режиме создавал снимки рабочего пространства, включая каталог .git с историей репозитория, и отправлял эти данные в хранилище Alibaba Cloud OSS.Zhipu связала проблему с функцией индексации кодовой базы, которая после запуска была включена по умолчанию. По версии компании, загрузка данных могла происходить при облачном создании страниц Repo 6,080Открыть в Telegram
Russian OSINT
22 сент., 09:01
Канал 🔨SecAtor пишет интересное:Не успели Clop’ы поживиться новыми жертвами: ShinyHunters взломала сайт DLS группировки, произвела дефейс и, предположительно, украла данные серверов и закрытые ключи для onion-сервиса.Атака началась в пятницу вечером. ShinyHunters воспользовались, по всей видимости , уязвимостью в системе управления контентом Grav, позволяющей загружать файлы без аутентификации, и загрузили небольшой текстовый файл на сайт Clop.Небольшой текстовый файл содержал сообщение от злоумышленников, адресованное группе вымогателей Clop, с предупреждением перестать им угрожать и ссылкой на собственный сайт DLS ShinyHunter.Несколько часов спустя ShinyHunters сообщили, что «полностью взломали» сайт Clop.Действительно, сайт был заменен страницей с ASCII-изображением Умбреона, покемона, используемого в качестве логотипа ShinyHunters. В5,960Открыть в TelegramRussian OSINT
22 сент., 07:03
👺 Aikido ужала GLM-5.3 до 328 ГБ для локального ИИ-пентестингаКомпания Aikido представила Altar, свою первую модель с открытыми весами для обеспечения безопасности инфраструктуры своих клиентов. Altar-1 — это, по сути, ИИ-модель с открытыми весами для защитных задач ИБ и автономного пентестинга. Компания открывает веса Altar, чтобы организации могли запускать ИИ-модель внутри своего контура и не передавать чувствительные данные во внешние API.Передовые закрытые модели требуют передачи исходного кода и внутренних документов на сторонние серверы, что неприемлемо для банков, медицинских учреждений и промышленных операторов. Полноразмерные аналоги с открытыми весами, такие как базовая модель GLM-5.3 размером 1,51 ТБ, потребляют слишком много ресурсов и снижают скорость инференса при работе агентов с длинными контекстами. Архитектура mixture-of-experts 6,390Открыть в Telegram
Russian OSINT
22 сент., 06:02
❗️ИИ-модель Gemini взломала 3 компании, но в 🌐 Google не увидели повода для огласкиНикогда такого не было, и вот опять!Google подтвердила WSJ, что во время майских испытаний Gemini получила несанкционированный доступ к защищённым системам 3 реальных компаний. Тестирование проводила Irregular, а публично об этих эпизодах стало известно лишь 18 сентября.Одна из моделей семейства Gemini участвовала в ⛳️CTF-испытании, где ей требовалось 🎩извлечь данные из программного обеспечения вымышленной компании внутри изолированной среды. Название этой компании совпало с названием реальной организации, а в тестовой среде по ошибке оставался доступ в интернет. ИИ-модель вышла за пределы предполагаемого тестового сценария.В одном из сценариев Gemini подобрала пароль к сервису реальной компании 6,540Открыть в Telegram
Russian OSINT
21 сент., 14:30
3,300Открыть в TelegramRussian OSINT
21 сент., 11:15
👮Интерпол сообщил детали международной операции 🇹🇳Shams IIИнтерпол опубликовал официальные итоги международной операции Shams II, проведённой 1–5 июня 2026 года в Тунисе. В ходе совместной работы представителей 11 государств правоохранительные органы установили личности подозреваемых в международном терроризме.На рабочей площадке в Тунисе сводная группа специалистов сводила материалы из 👀 открытых сетевых источников с данными от Национального центрального бюро в Багдаде, готовя изображения лиц к обработке в системе распознавания лиц и верификации.🤖Главным нововведением стало применение алгоритмов искусственного интеллекта для 👁автоматизированного сбора, фильтрации и первичной аналитики более чем 100 000 изображений из каналов джихадистских группировок. По итогам сверки 7,700Открыть в Telegram
Russian OSINT
21 сент., 08:02изменён
🈁 Anthropic пару недель назад опубликовала на GitHub транскрипт инцидента с Claude Mythos 5 (для тех, кто ещё не видел). Исследователь Anthropic Николас Карлини стал одним из соавторов изучения инцидента.Во время тестирования ИИ-модель выбрала атаку на цепочку поставок как способ решить поставленную CTF-задачу и опубликовала вредоносный Python-пакет в реальном публичном реестре PyPI. В своих рассуждениях Mythos 5 неоднократно утверждала, что считает происходящее симуляцией. Однако позднее Anthropic отметила, что у ИИ-модели были существенные признаки 🚠"взаимодействия с реальным интернетом", поэтому компания больше не рассматривает это объяснение как однозначное. По результатам дополнительного анализа Anthropic пришла к выводу, что у Mythos 5 проявилось то, что компания называет biased reasoning (тут), то есть 7,290Открыть в Telegram
Russian OSINT
21 сент., 06:34
🎖🇺🇸 Военные США зафиксировали десятикратный рост уязвимостей нулевого дняГлава киберкомандования Армии США генерал-лейтенант Пол Стэнтон заявил, что ведомство зафиксировало десятикратный рост числа уязвимостей нулевого дня на фоне развития ИИ. По его словам, Министерство войны США почти 30 лет экономило на обновлении своих компьютерных сетей, направляя средства на физическое оружие (танки, самолёты, корабли). Теперь, с бурным развитием искусственного интеллекта (ИИ), эти устаревшие сети превратились в критическую угрозу для национальной безопасности США.Стэнтон заявил, что Министерство войны США обязано прекратить откладывать модернизацию и начать относиться к цифровым сетям и данным с такой же серьёзностью, как к танкам и боевым кораблям. По его мнению, квалификацию военных ИБ-специалистов регулярно нужно 6,860Открыть в Telegram
Russian OSINT
21 сент., 06:04
🧊 Mozilla выпустила аналитический отчёт «The State of Open Source AI», посвящённый всестороннему анализу экосистемы открытого ИИВ 📄 новом исследовании от Mozilla cопоставляются возможности открытых и закрытых ИИ-моделей, детально рассматривается смещение конкуренции от самих весов к программной обвязке (harness), анализируются растущие затраты на память, суверенитет технологий, а также практические вызовы кибербезопасности при внедрении автономных агентов.💡Интересный момент: независимые оценки Epoch AI и Mozilla сходятся на том, что открытые веса отстают от проприетарного фронтира (передовые ИИ-модели вроде Fable) на 4 месяца по сводным тестам и примерно на 4,4 месяца по измерениям длительности решения задач на базе данных METR.Задачи длительностью до 8 часов одинаково успешно выполняют как закрытые, так и 6,610Открыть в Telegram
Russian OSINT
21 сент., 05:40
👺Nightmare-Eclipse (MSNightmare), который последние несколько месяцев кошмарит Microsoft публикацией 0-day уязвимостей для Windows Defender (UnDefend, ShieldCrash, RoguePlanet), выкатил очередной PoC.BigDiskBuster представляет собой локальный PoC, который, по утверждению автора, позволяет вызвать отказ в обслуживании механизма обновления Microsoft Defender. Программа отслеживает создание каталогов обновлений в Platform и Definition Updates, после чего определяет объём свободного места на диске C: и создаёт в %TEMP% скрытый файл, запрашивая для него практически всё доступное пространство. При последующих изменениях файловой системы PoC повторяет операцию и пытается занять вновь появившееся свободное место.Отдельно программа удерживает открытым дескриптор MRT.exe, разрешая совместный доступ только на чтение и тем самым блокируя последующее открытие 11,800Открыть в Telegram
Russian OSINT
18 сент., 15:01
8,320Открыть в Telegram





