
Последние посты

ServerAdmin.ru
23 сент., 15:33
Очередная подборка статей авторов, которые согласились в ней участвовать. Кто не понимает, о чём идёт речь, может прочитать прошлые публикации по этой теме (раз, два). Авторы всех статей - реальные люди, они есть у меня в чате. При желании, к ним можно обратиться.⇨ PowerDNS. Авторитетный. Установка, конфигурирование ⇨ PowerDNS. Авторитетный. CLI-команды Пошаговое руководство по настройке DNS сервера PowerDNS. Для тех, кто не знаком с ним, уточню, что это альтернатива Bind. Используется в основном для того, чтобы держать свои зоны, иногда в качестве рекурсивного. То есть это не кэширующий сервер, типа dnsmasq или systemd-resolved.⇨ Wazuh - знакомство и установка SIEM системы ⇨ Wazuh - подключение хостов Установка и базовая настройка Wazuh для начала приёма логов от разных хостов. Это популярная open source SIEM платформа. Относительно простая в настройке. Есть кстати неплохой бесплатный отечественный аналог - RvSIEM.⇨ asciinema - Запись и воспроизведение терминальных сессий в Linux Прикольный веб сервис, который записывает работу в терминале не в видео формате, а в виде текста и его же воспроизводит. Известная тема. Эти записи часто можно увидеть в демонстрациях различных проектов. Я ещё 5 лет назад про него писал. Сервис можно у себя поднять.⇨ Как настроить проверку и очистку DNS-записей в Active Directory ⇨ Как экспортировать DNS-записи в CSV с помощью PowerShell ⇨ Как удалить устаревшие DNS-записи с помощью PowerShell Работа с DNS записями на виндовом DNS сервере: автоматическая и ручная очистка, экспорт.⇨ Docker упёрся в лимит сетей: как я это диагностировал и починил через default-address-pools Решение частной проблемы с докером, когда он по умолчанию выдаёт каждому новому compose набору контейнеров свою подсеть с 20-й маской из диапазона 172.17.0.0/12. Эти подсети могут кончиться, если на хосте много проектов.⇨ Как проверить опасные учётные записи в Active Directory с помощью PowerShell Автоматизированный аудит учётных записей в AD с формированием HTML отчёта. Проверяются бессрочные, устаревшие пароли, привилегированные и неактивные учётки и некоторые другие признаки.⇨ Создаем сервис для получения метаданных книг Написанный сервис, исходники. Проблема на самом деле реально актуальная. Я недавно настроил и начал наполнять свой сервис для прослушивания аудиокниг. Очень устал заполнять метаданные. Автоматически практически ничего не работало. Большую часть данных заполнял вручную. Это очень кропотливая и однообразная работа. Занимался в несколько присестов.⇨ Произошла внутренняя ошибка RDP: причины и способы решения Собрание различных ошибок по теме подключения по RDP. Кстати, недавние обновления Microsoft для Windows Server доставили много хлопот по этой теме. Там какой-то баг вылез, из-за которого зависали RDP сессии. Пользователи не могли подключиться. Помогала только перезагрузка сервера. Сейчас уже вроде выпустили корректирующее обновление.⇨ Как настроить RADIUS-сервер (NPS) в Windows Server Настройка сервера аутентификации RADIUS в связке с AD. Для примера эту аутентификацию будут использовать сетевые устройства Cisco и MikroTik. Большая, насыщенная статья с примерами.⇨ Podman: обратная сторона медали - о каких недостатках стоит знать заранее Автор использует Podman. У него есть статья на эту тему, где он делится плюсами этой системы управления контейнерами. В приведённой выше статье описаны минусы Podman.⇨ Gotify: свой собственный сервер push-уведомлений для гипервизора и не только Настройка сервера уведомлений Gotify. Это наиболее популярное решение в данном классе продуктов. Ближайший аналог - ntfy.sh. Есть ещё Apprise, но он как-будто чуть менее популярен, хотя выглядит более функциональным.Если у вас есть сайт подходящей тематики и вы хотите присоединиться к этой подборке, то пишите мне в личные сообщения.SysadminiumWazuh - знакомство и установка SIEM системыВ статье мы знакомимся с SIEM сервером Wazuh и устанавливаем его на Debian12.ServerAdmin.ru
23 сент., 09:30
Контейнеры в одном инструменте, виртуалки — в другом, частное облако — вообще отдельная история со своей командой и своим бюджетом.На практике границы между ними давно стёрлись. Монолиты работают в виртуальных машинах, микросервисы — в контейнерах, часть инфраструктуры — на собственном железе, часть — в облаке. Каждый кусок требует своего набора инструментов и своих правил доступа.Deckhouse Platform собирает всё это под одним управлением. Контейнеры, виртуальные машины, ML-нагрузки и управляемые сервисы работают на любой инфраструктуре, без привязки к одному провайдеру. Сейчас так работают 1300+ кластеров в 260+ компаниях.На консультации с инженерами Deckhouse разберите, какие из ваших сценариев платформа закрывает уже сейчас 👈

ServerAdmin.ru
23 сент., 06:11
Расскажу тем, кто не знает, и напомню тем, кто забыл, как я. Не надо в Proxmox в LXC контейнере менять настройку Unprivileged в Privileged и обратно. Речь идёт про параметр:unprivileged: 1 или unprivileged: 0По умолчанию он 1, то есть контейнер работает в непривилегированном режиме. Менять это значение без особой нужды не надо, потому что иначе контейнер получает root права на весь хост 😱 Хранится этот параметр в файле конфигурации LXC контейнера. Через веб интерфейс можно только посмотреть значение, но не поменять.При переводе контейнера в привилегированный режим меняются мапинг UID/GID. В непривилегированном режиме UID пользователя root в контейнере 100000. А при переводе в привилегированный режим становится UID 0, как на хосте. При переключении обратно в непривилегированный режим, маппинг не меняется. В итоге в контейнере пользователь root банально не имеет доступа к своей директории /root.Всё это потом придётся править обратно вручную, монтируя том контейнера к хосту. Теоретически, решение относительно простое. ИИ (бесплатный qwen, chatgpt был умнее) сходу выдал:# pct stop 135 # pct mount 135 # chown -R 100000:100000 /var/lib/lxc/135/rootfs # pct unmount 135 # pct start 135На практике это полная херня. Не позавидую тем, кто сходу применяет решения от ИИ. Это заменит UID для файлов всех пользователей, а там есть не только root, но и www-data, sshd, systemd-timesync и другие. Перекорёжит всю систему. Надо использовать find и менять права только у нужных файлов. Я оценил масштаб бедствия и решил, что исправление того не стоит. Проще и надёжнее будет всё перенести в новый контейнер, а точнее в виртуалку. В данном случае мне с ней будет удобнее.Так что перевод в Privileged режим - это дорожка в один конец. Я об этом забыл и для теста некоторой функциональности включил. Потом понял, что мне это не надо, убрал настройку и всё сломал. Хорошо, что я только вводил сервис в работу и не успел там много настроек сделать. Сначала хотел всё починить, потом прикинул, что лучше не рисковать и всё настроить заново.——— ServerAdmin: 📱 Telegram | 🌐 Сайт | 📲 MAX 😩#proxmox #lxc #совет
ServerAdmin.ru
22 сент., 15:30
Недавно случайно заметил любопытную информацию на тему Proxmox VE и новой функциональности, которая меня сразу же заинтересовала. Уже даже не помню где это увидел. Сразу скажу, что это экспериментальная тема не для прода. Актуально в текущей версии может быть только где-то на тестовых серверах.Речь пойдёт про проект pve-microvm. Основная его идея - получить новую сущность в виде MicroVM, но такую же легковесную, как LXC. Это всё сделано на базе виртуализации KVM и отдельного ядра, а не общего с хостом, как в LXC, но при этом у MicroVM скорость запуска намного быстрее, чем у обычной VM, лишь немного уступает LXC.Работает это через патчинг qemu-server с помощью установки deb пакета. После этого в веб интерфейсе Proxmox появляется возможность создавать новый тип машины - µVM. Стандартные виртуалки полностью эмулируют BIOS и PCI шины. В MicroVM всё это отсутствует. Вместо этого


ServerAdmin.ru
22 сент., 09:30
✔️ Сети для всех — сообщество для тех, кто развивается в сетевом и системном администрировании Если вам интересны компьютерные сети, инфраструктура, серверы и администрирование — присоединяйтесь к нашему сообществу💬Сети для всех⭐️ Что публикуем в группе: 🟢 статьи и практические разборы по сетевому и системному администрированию 🟢 материалы по Cisco, MikroTik, Huawei, Zabbix, Grafana, Linux и другим технологиям 🟢 реальные примеры конфигураций и типичных проблем 🟢 полезные заметки для работы и подготовки к собеседованиям⭐️ Регулярно проводим технические викторины и турниры, где можно проверить свои знания, сравнить
ServerAdmin.ru
22 сент., 06:11
Я ранее уже рассказывал, что приобрёл себе домой полноценную серверную платформу на базе Supermicro поколения DDR4. Мне все вопросы по производительности закрывает этот сервер. У меня там все личные и семейные сервисы.С ним одна проблема - он, зараза, гудит вентиляторами. Причём сильно гудит. Установил его в полноценный серверный шкаф в бойлерной, которая всегда закрыта. Но в коридоре всё равно его слышно. Не сказать, что сильно мешает, но и смысла ему так шуметь нет, он не перегревается.В настройках IPMI есть несколько режимов работы вентиляторами:◽️Standard Speed ◽️Full Speed ◽️PUE2 (Power Utilization Effectiveness) Speed ◽️HeavyIO SpeedСамый тихий - PUE2. В моих условиях он крутит вентиляторы до 6100 RPM. (самый тихий 😁). Стал разбираться, как понизить обороты. Оказалось, эта не такая простая задача.На сервер можно установить из дебиановских реп утилиту ipmitool, или


ServerAdmin.ru
21 сент., 15:32
Для тех, кто так же как и я упустил момент окончания поддержки релиза Debian 11 Bullseye, напоминаю. Долгосрочная поддержка (Long Term Support / LTS) подошла к концу 31 августа 2026 года. У меня ещё остались сервера этой версии. В выходные занимался обновлением. Там есть некоторые нюансы.Для ушедших с поддержки релизов стандартные репозитории перемещаются в archive.debian.org. Для Bullseye актуальные должны быть эти репы:deb http://archive.debian.org/debian bullseye main contrib non-free deb http://archive.debian.org/debian bullseye-updates main contrib non-freeНо для security архивного репозитория почему-то нет. Предлагается использовать основной:deb http://security.debian.org/debian-security bullseye-security main contrib non-freeНо с ним у меня все пакеты отдавали 404 ошибку. Их не было в репе.В дебиановской рассылке была инфа по этому поводу, но я не понял, как еёServerAdmin.ru
21 сент., 09:29
Для сайта, сервиса или следующего проекта 💯У каждого проекта свои требования к инфраструктуре. Небольшому сайту достаточно виртуального хостинга, для приложения может понадобиться VPS, а по мере роста — больше ресурсов и возможностей. Поэтому при выборе провайдера удобно смотреть не только на стартовую цену, но и на то, что он сможет предложить дальше.В ИХЦ можно начать с малого и подобрать решение под текущую задачу:⚡️виртуальный хостинг — от 123 ₽/мес, первые 7 дней можно тестировать; ⚡️VPS в России — от 317 ₽/мес и 3 дня на тест; ⚡️VPS в Европе — от 290 ₽/мес; ⚡️защита от DDoS включена; ⚡️поддержка работает на русском языке, в том числе для европейских серверов;
ServerAdmin.ru
21 сент., 06:10
Я написал обзорную статью на российскую программу и веб сервис одновременно для хранения и совместного доступа к паролям - ОдинКлюч:⇨ ОдинКлюч - корпоративный менеджер паролей с совместным доступомПрограмма представляет из себя:1️⃣ Десктопное приложение. Полностью бесплатное без каких-либо ограничений. Загрузка в свободном доступе. Достаточно в форме на сайте указать имя и почтовый адрес. После этого сразу будете перенаправлены на страницу с дистрибутивами. По принципу работы это примерно то же самое, что и KeePass. Логика работы с хранилищем, записями с паролями и прочими секретами такая же.2️⃣ On-Premis веб версия. Коммерческий веб сервис для совместной работы с паролями. Функциональность плюс-минус как у всех подобных продуктов: ▪️Настройки ролей и прав доступа, возможности многофактороной (MFA), LDAP, ALDPro и
ServerAdmin.ru
18 сент., 14:33
Сегодня в пятницу решил провести небольшой эксперимент и сделать необычную публикацию. А точнее попросить вас поделиться некоторой информацией. Мне кажется, это может быть интересным.Предлагаю поделиться скриншотом своего рабочего компа в том виде, как он выглядит, когда вы работаете. Что-то лишнее можно заблюрить. Надеюсь кто-то ещё работает, а не уехал отдыхать. Я то пишу эту публикацию днём.Начну я с себя и покажу мой типичный рабочий стол в рабочее время со всеми запущенными приложениями. Я ничего специально не открывал и не делал. Сфоткал стол, как он есть. Прокомментирую свои приложения:◽️2 браузера - Яндекс.Браузер и Chromium. К первому привык, смотрю на нём видео с синхронными переводами, работаю в основном с одними и теми же ресурсами - почта, всякие панели мониторинга и т.д. Chromium использую для сёрфинга.◽️3 менеджера соединений: Remote Desktop Manager, Xshell и
ServerAdmin.ru
18 сент., 08:30
Непрерывность бизнеса при катастрофах 🛡Резервное копирование данных — необходимый, но не достаточный элемент защиты. Оно спасает информацию, но не сокращает время, за которое компания возвращается к работе: восстановление занимает часы, а иногда и дни.Disaster Recovery решает другую задачу: держит готовую к запуску копию всей инфраструктуры в независимом месте, чтобы при инциденте бизнес-процессы возобновлялись за минуты, а не разворачивались заново с нуля.➡️Evolution Disaster Recovery от Cloud․ru как раз решает эту задачу.Инфраструктура компании реплицируется в дата-центры Cloud․ru независимо от того, где она размещена сейчас. План восстановления можно заранее протестировать, ничего не останавливая в работающих системах, а данные при этом хранятся в защищенном контуре с соответствием требованиям 152-ФЗ.В итоге
ServerAdmin.ru
18 сент., 06:11
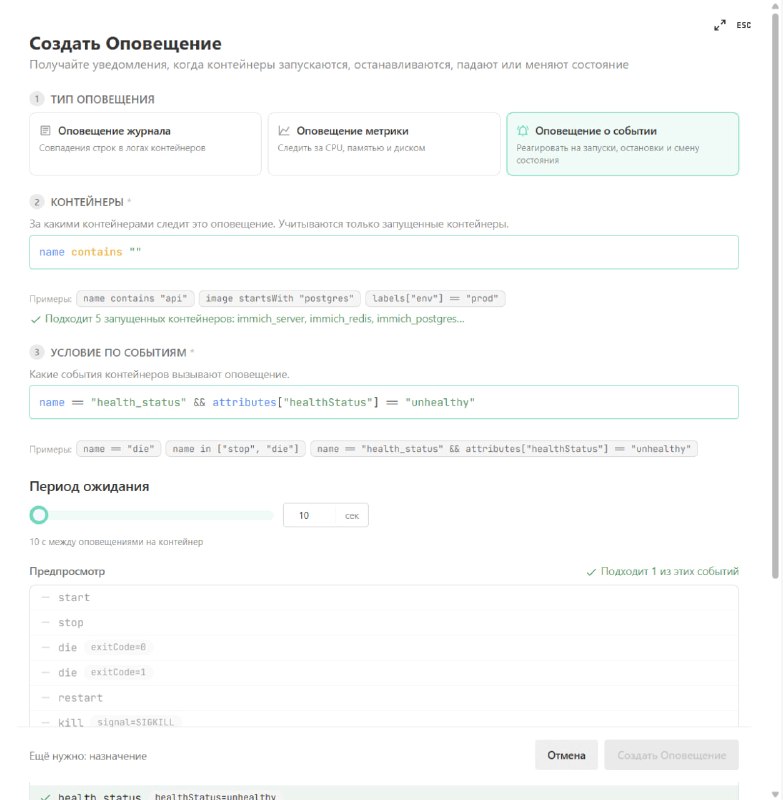
Потестировал очень классную систему просмотра логов в Docker контейнерах Dozzle. Сначала мельком на неё глянул, подумал, ну очередной просмотрщик логов, их много разных есть. Но на деле там чуть больше, чем просто просмотр. Хотя и он сделан удобно. Сервис очень понравился, так что если работаете с контейнерами, рекомендую обратить внимание.Расскажу, как Dozzle работает и что умеет делать:▪️Подключается к docker.sock и получает доступ ко всем контейнерам хоста. ▪️Можно запустить агента на удалённом хосте и подключаться к нему. То есть один сервер с Dozzle может собирать логи с удалённых хостов. ▪️Умеет выводить как логи одного контейнера, так и смешанные логи нескольких контейнеров в одном потоке. ▪️При просмотре логов можно выбрать нужную строку и создать правило для отправки уведомлений при появлении этих строк. У правил гибкий синтаксис, можно в режиме реального времени смотреть,


ServerAdmin.ru
17 сент., 12:03
От исходного кода до процессора: разберись, как работает программа 💻Стартует практический курс YADRO «Системное программирование с использованием языка С» для тех, кто уже знаком с синтаксисом C и хочет разобраться, как программа работает изнутри.Формат: курс пройдет онлайн с октября 2026 по май 2027 года. Занятия — раз в неделю, где 80% времени будет посвящено практике.Этот курс для тебя, если ты:🔵 учишься в вузе; 🔵 уверенно владеешь базовыми конструкциями C; 🔵 понимаешь, как работают указатели, структуры данных и динамическая память; 🔵 знаешь основные алгоритмы и структуры данных.️⃣ Будет плюсом опыт разработки под Linux.Материалы для подготовки и форму регистрации можно найти — по ссылке 🔗18 сентября — приходи на онлайн-трансляцию, где мы расскажем подробнее о практических курсах и ответим на все вопросы. После вебинара пройдет обзорная лекция про системное
ServerAdmin.ru
17 сент., 06:11
Есть старый и необычный по сегодняшним меркам мониторинг Monit. Я более 5-ти лет назад делал про него заметку. Периодически просматриваю старые публикации в поисках чего-то интересного и актуального по сей день. Как оказалось, этот мониторинг вполне себе живой, обновляется. Летом вышел очередной релиз 6.0.Основная его фишка - локальный мониторинг одиночного сервера и выполнение каких-то действий в зависимости от результата проверки. Не стоит его примерять на какую-то инфраструктуру и сравнивать с другими мониторингами. Например, Monit используется в популярном программном шлюзе OPNSense в качестве локального мониторинга служб.Приведу несколько примеров по использованию Monit. Сразу скажу, что его можно заменить на другие инструменты, потому что ничего уникального он не делает. Но его удобство в том, что настройка проста и унифицирована для разных случаев. Конфигурация состоит из


ServerAdmin.ru
16 сент., 15:30
Внезапно сделал для себя полезное открытые. ChtaGPT в рамках одной задачи набросал вспомогательный bash скрипт, где использовал вот такую вещь для логирования:# logger -t my-backup "Backup started"В результате в /var/log/syslog улетает строка:2026-09-16T00:08:44.108406+03:00 srv-data my-backup: Backup startedТо есть в стандартный системный лог прилетает строка с меткой приложения или скрипта my-backup. По этой же метке можно посмотреть логи в journalctl:# journalctl -t my-backup Sep 16 00:08:44 srv-data my-backup[8297]: Backup startedСтолько лет администрируют Linux, пишу скрипты или использую чужие, но нигде не обращал внимание на такую конструкцию. Это же очень удобно. Я обычно в таком виде делаю логирование:# echo date +%F_%H-%M Backup started >> /var/log/backup.log# cat /var/log/backup.log 2026-09-16_00-08 Backup started
ServerAdmin.ru
16 сент., 09:30
Бесплатный PAM, который уже используют в крупных компаниях!Jumpserver PAM -- для компаний любых масштабов.Бесплатная версия с открытым исходным кодом закрывает большинство задач для наведения порядка в сети и безопасного доступа специалистов и подрядчиков к серверам и сервисам.Для расширенных сценариев есть платная редакция с дополнительными возможностями и поддержкой на русском языке.JumpServer PAM это: • Контроль доступа к RDP, SSH, веб-интерфейсам и СУБД • Фильтрация SQL-запросов и SSH-команд • Подробный журнал действий • Встроенный 2FA • Масштабирование и надёжная кластеризация • Установка одной командойПознакомьтесь с JumpServer PAM на вебинаре 17 сентября в 12:00 по Москве Регистрируйтесь по ссылке: Регистрация на вебинарИ присоединяйтесь к сообществу пользователей (ссылка на телеграм-канал):
ServerAdmin.ru
16 сент., 06:11
Вчера разбирался и настраивал очень необычный файловый сервер, состоящий из одного файла на Python, работающий даже с Windows XP и IE6, в том числе на парковке. Речь пойдёт про open source проект Copyparty. Он меня впечатлил своей самобытностью и функциональностью. И при этом показался полезным в конкретных прикладных задачах. Потратил некоторое время на его изучение, так что постараюсь кратко и по существу рассказать про него.📌Перечислю его возможности, которые показались мне наиболее интересными. Он умеет кучу всего, всё перечислять слишком объёмно.▪️Очень простой запуск: # python3 copyparty-sfx.py ▪️Поддержка протоколов: HTTP, WebDAV, SFTP, FTP, TFTP, SMB/CIFS, то есть может работать и через браузер, и как сетевой диск в винде и т.д. ▪️Многопоточная передача, дедупликация, дозагрузка при разрыве связи. Сервис очень хорошо себя ведёт на загрузке больших файлов. Файлы бьёт на


ServerAdmin.ru
15 сент., 11:00
Когда в ИТ три человека, появляется четвёртая работа — выяснять, кто чем занимается.— Кто взял заявку бухгалтерии? — Саша вроде. — А сервером кто занимается? — Я думал, ты. — А в филиал кто-нибудь написал? — Сейчас спрошу.И вот вместо работы кто-то в команде постепенно превращается в диспетчера.Нужно помнить, кому что передали, проверять, взял ли человек задачу, смотреть, кто сейчас свободен, напоминать про зависшие обращения и периодически разруливать классическое «я думал, это делает кто-то другой».Пока админ один, такой проблемы почти нет. Когда появляется команда и поток обращений растёт — координация сама становится отдельной работой.В Okdesk эту «диспетчерскую» нагрузку можно снять: заявки распределяются между сотрудниками и командами, назначаются ответственные, задаются приоритеты и сроки, настраивается автоматическая маршрутизация.❓Вопрос «Саша это делает?» больше не
ServerAdmin.ru
15 сент., 09:04
Хочу напомнить об одной особенности настройки файрвола на арендованных VPS и дедиках, да и не только там, а и у большинства обычных провайдеров. С этим постоянно приходится сталкиваться, но иногда забываешь и тратишь лишнее время на отладку. Я хоть и сам с этим постоянно сталкиваюсь, и заметки ранее делал, но всё равно иногда протупишь и забудешь.Суть в чём. Почти у всех провайдеров есть список портов, которые заблокированы для входящего или исходящего трафика. И чем дальше, тем больше этот список. Начиналось это всё с блокировки 25-го порта на отправку почты по SMTP, а сейчас мы имеем уже довольно внушительный список, который по умолчанию заблокирован.Я обо всём этом неизменно вспоминаю, когда настраиваю файрвол, поэтому про него и упомянул в начале. Вроде всё сделаешь - правила напишешь, порты нужные откроешь, всё запускаешь, а трафик не идёт. И начинаешь разбираться, что тут не


ServerAdmin.ru
15 сент., 05:33изменён





