
Latest posts

AM Live
22 Sept, 15:01
Уязвимый компонент может пройти мимо проверок и оказаться в рабочем приложенииСканеры и плагины видят отдельные этапы сборки. Но между ними могут меняться зависимости, добавляться системные пакеты и происходить атаки на цепочку поставок. В итоге отдельные проверки не дают полной картины того, что вошло в конвейер и что вышло из негоВ новом AM DEMO показываем CICADA8 Dependency Firewall и разбираем, как контролировать компоненты на разных этапах цепочки поставок ПОВ выпуске:◽️ как блокировать вредоносные пакеты и Docker-образы по политикам безопасности; ◽️ как работает мягкая блокировка запрещённых версий ещё на уровне манифеста; ◽️ как связать исходные компоненты, транзитивные зависимости и итоговый образ приложения; ◽️ как повторно проверять уже проанализированные пайплайны при появлении новых уязвимостей; ◽️ как контролировать компоненты до и после сборки и реализовать

AM Live
22 Sept, 14:00
No-code/low-code: как ускорить автоматизацию бизнеса и не получить Shadow ITДать сотрудникам возможность самостоятельно создавать приложения, формы и бизнес-процессы звучит заманчиво. Но если каждый начнёт автоматизировать задачи по своим правилам, компания рискует получить новый слой Shadow IT.Кто будет сопровождать эти приложения? Кто отвечает за доступность, интеграции и безопасность? И что произойдёт, когда таких решений станут десятки или сотни?🟦 25 сентября в 11:00 МСК в прямом эфире AM Live обсудим, как внедрять no-code/low-code без потери управляемости.Разберём: — кто должен отвечать за no-code/low-code внутри компании; — можно ли действительно внедрить low-code без ИТ; — как меняется роль ИТ-команды, когда бизнес начинает создавать решения самостоятельно; — какие требования ИБ должны быть обязательными; — как избежать Shadow IT, vendor
AM Live
22 Sept, 13:00
Вайб-пентест с помощью искусственного интеллекта: готовимся разорять платформы Bug BountyИИ-агент на платформе Bug Bounty занял первое место среди всех участников по найденным уязвимостям. Это не эксперимент, а рабочий инструмент, который уже доступен всем желающим. Вайб-пентестинг: ставишь цель в промпте, агент сам делает разведку, строит гипотезы и эксплуатирует уязвимости.Разобрали, как это работает изнутри, какие опенсорсные и коммерческие инструменты уже есть (PentestGPT, Strix, XBOW и другие), и почему снижение порога входа в пентест выгодно не только исследователям, но и потенциальным атакующим.Читайте на АМ LiveAM Live
22 Sept, 11:53
Один клик администратора может отдать WordPress-сайт злоумышленникуВ ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.🔥 AM LiveAM Live
22 Sept, 09:33
Алексей Викулин, Postgres Professional: Ошибку при выборе СУБД для 1С:ERP обычно замечают после внедренияНа этапе внедрения 1С:ERP всё выглядит нормально. Проблемы начинаются потом: пользователь запускает поиск и идёт пить чай. База данных выбрана не под нагрузку, и это обходится компании в сотни тысяч, а иногда в миллионы рублей.Руководитель по развитию бизнеса Postgres Professional объяснил, почему СУБД для 1С нельзя выбирать по принципу «подешевле» или «как посоветовал интегратор», как сжатие данных сократило базу одного из клиентов с 120 до 12 ТБ и почему у Avito один из публичных кейсов, но не самый крупный.Читайте на АМ LiveAM Live
22 Sept, 09:14
Яндекс и VK могут объединить облака, офисные сервисы и ИИЯндекс и VK обсуждают создание совместного предприятия на базе Yandex B2B Tech и VK Tech. Если договорятся, на российском корпоративном ИТ-рынке появится игрок, способный продавать бизнесу почти всё сразу: облака, офисные сервисы, платформы данных, искусственный интеллект и инструменты разработки.🔥 AM LiveAM Live
22 Sept, 08:26
Как крупный заказчик заменил два решения для управления уязвимостями одной платформой ScanFactory — разберем на вебинаре «ИИ против ИИ: как защитить бизнес от атак нового поколения» 30 сентября в 11:00 МСК.🖖 Покажем на реальном кейсе, как консолидация помогла: — сократить стоимость и количество дашбордов; — объединить данные из разных систем; — ускорить работу Blue Team.Отдельно разберем карту атак: как связать данные об инфраструктуре, увидеть путь от точки входа до критичного актива и понять, какие цепочки атак нужно закрывать в первую очередь.И главное — покажем как в условиях когда защите приходится работать с той же скоростью, что и атакующим, помогает ИИ.📌 Зарегистрироваться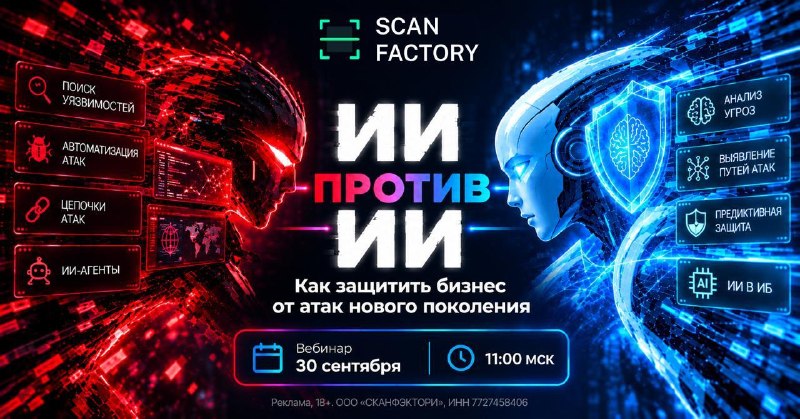
AM Live
22 Sept, 07:31
Пентест раз в год — это нормально?Раз в год — звучит как-то маловато. Особенно если речь о том, от чего вы ожидаете регулярного результата 😉С пентестами примерно так же.Проверили инфраструктуру, получили отчёт, закрыли уязвимости — и решили вернуться к этому вопросу через год. Только за это время успеют появиться новые сервисы, API, облака, подрядчики, CI/CD и AI-интеграции. А вместе с ними — новые пути для атаки.🔥 Уже завтра в 11:00 МСК в прямом эфире AM Live разберём, достаточно ли сегодня проводить пентест раз в год и как проверять защиту до настоящей атаки.Обсудим: — когда достаточно обычного пентеста, а когда нужны Red Team, Bug Bounty и другие форматы; — почему разовая проверка быстро теряет актуальность; — зачем нужны BAS, continuous validation и кибериспытания; — как понять, действительно ли ваша защита готова к реальной атаке.AM Live
22 Sept, 07:18
iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb CloudКибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.🔥 AM LiveAM Live
22 Sept, 06:32
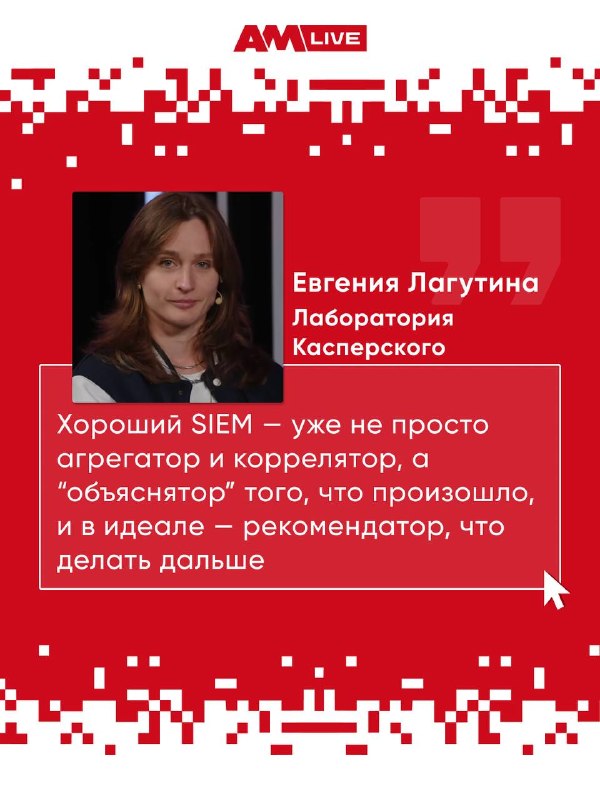
Российский рынок SIEM уже прошёл этап «чем заменить западные решения». Теперь вопрос в другом: как выбрать систему, которая действительно будет работать в вашей инфраструктуре, а не просто хорошо выглядеть в сравнительной таблице?🔥 В прямом эфира AM Live эксперты обсудили, как изменились российские SIEM, почему количество правил корреляции и набор функций сами по себе уже мало о чём говорят, какую роль сегодня играет экспертиза из коробки и что обязательно проверять на пилоте.Говорили и о том, почему SIEM нельзя воспринимать как систему «поставил и забыл», как оценивать решение на реальных сценариях атак и почему при выборе всё чаще приходится смотреть не на маркетинг, а на то, насколько продукт подходит конкретной инфраструктуре и команде.Несколько тезисов из дискуссии — в карточках.Смотрите запись эфира полностью:


AM Live
22 Sept, 05:35
AM Live
22 Sept, 05:33
Готовимся к съёмке AM DEMO про управление уязвимостями - разберём AlphaSense от «Альфа Системс»: посмотрим, как платформа исследует инфраструктуру, выявляет проблемы и помогает расставлять приоритеты при их устранении.Собираем вопросы для выпуска.Голосуйте! Три самых популярных зададим прямо на съёмках.
AM Live
21 Sept, 15:05
Cisco работает. Сеть стабильна. Команда знает её наизусть. Так зачем вообще начинать миграцию?Когда инфраструктуру 10–20 лет строили вокруг Cisco, заменить вендора — это далеко не то же самое, что поменять оборудованиеНужно перенести маршрутизацию, VPN и филиалы, не остановить работающую сеть и одновременно убедить инженеров отказаться от инструментов, которые они знают наизусть. Иногда сопротивление доходит до вполне реальной «итальянской забастовки»В новом интервью AM Live вместе с Ideco разбираем:◽️ почему полностью бесшовного перехода с Cisco сегодня не существует; ◽️ как поэтапно мигрировать NGFW, VPN и SD-WAN; ◽️ почему главным барьером могут оказаться не технологии, а люди.И ещё один вопрос: если Cisco пока работает, может, вообще ничего не трогать?Смотрите выпуск AM Live и разбирайтесь, как пройти миграцию до того, как плановый переход превратится в аварийный
AM Live
21 Sept, 14:04
No-code/low-code: как ускорить автоматизацию и не потерять контрольБизнесу нужно автоматизировать процессы быстрее, но ресурсов ИТ-команды хватает далеко не на все задачи. No-code/low-code обещает сократить путь от идеи до работающего приложения и дать бизнесу больше самостоятельности.Но вместе со скоростью появляются новые вопросы: кто будет отвечать за созданные решения, интеграции, безопасность и поддержку? И как не получить вместо быстрой автоматизации новый технологический долг?🟦 25 сентября в 11:00 МСК в прямом эфире AM Live разберём, как использовать no-code/low-code для автоматизации бизнеса и при этом сохранить контроль над разработкой.С экспертами обсудим: — какие задачи действительно можно решать с помощью no-code/low-code; — где заканчиваются возможности платформы и снова нужна классическая разработка; — как выбирать платформу под
AM Live
21 Sept, 13:54
Gemini случайно взломал три реальные компании во время тестированияИскусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.🔥 AM LiveAM Live
21 Sept, 13:21
А что я получил за эти 50 миллионов? Как измерить пользу DevSecOps для бизнесаИБ-директор докладывает: покрытие кода выросло до 95%, критических инцидентов за квартал — ноль. Финансовый директор дослушивает и спрашивает: «А что я получил за эти 50 миллионов?» Это не конфликт людей, а конфликт систем метрик.Руководитель группы безопасной разработки разобрал, как выстроить три уровня метрик, которые связывают операционную гигиену с языком прибылей и убытков, и показал кейс с ROI 242% на реальных данных финансовой организации.Читайте на АМ LiveAM Live
21 Sept, 11:13
Рекламный PDF-ридер из Google Play обманул защиту Android и SamsungОфициальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.🔥 AM LiveAM Live
21 Sept, 10:30
forwarded from @codeibnews
Код ИБ в Новосибирске: теперь говорим не только о кибербезопасности🗓 24 сентября 2026 📍 Grand Autograph, ул. Орджоникидзе, 31В этом году программа конференции выйдет за рамки привычной повестки. Помимо ИБ обсудим, как ИИ меняет бизнес, какие риски он создает и как ИТ и ИБ работать с ними.Что будет в программе:▪️ «Голос отрасли: цифровизация, кибербезопасность, искусственный интеллект» Какие задачи бизнеса уже решает ИИ и что мешает компаниям внедрять его масштабнее? Обсудим опыт региона, какие киберриски возникают при использовании ИИ и как компаниям защищать данные, инфраструктуру и бизнес-процессы.▪️ Диалог с регулятором Получим ответы на актуальные вопросы напрямую от представителей государственных органов.▪️ Практические секции — Кибербезопасность — Инфраструктура — ИИ в кибербезопасности — ИИ в бизнесе
AM Live
21 Sept, 10:21edited
Еще не видели премьеру? Совместный проект AM Live и Кросстеха - ПЕРИМЕТР ДОВЕРИЯВ этом шоу мы не говорим о технологиях, наш фокус - психология людей, принимающих сложные управленческие решения в мире технологийВ первом выпуске в кабинете "ИБ-психолога" сошлись сторонники Open Source и вендорских решений: на стороне внутренней разработки был Александр Ишанов, директор департамента защиты информации «Газпромбанк Мобайл», а за готовые решения от ИБ-разработчиков выступил Александр Лискин, руководитель направления исследования угроз «Лаборатории Касперского»- Когда выбрать вендора, а когда развивать свой продукт? - Какие ожидания не оправдывает открытый код? - Что делать, когда вендор меняет roadmap продукта?Смотрите первый выпуск ПЕРИМЕТРА ДОВЕРИЯ на всех площадках AM Live!
AM Live
21 Sept, 09:57
Яндекс с нуля обучил полностью суверенную языковую модельЯндекс разработал с нуля языковую модель Alice AI Foundation LLM и открыл её веса для самостоятельного запуска и дообучения. Компания называет разработку полностью суверенной и планирует сделать её основой будущей рассуждающей модели и ИИ-агентов «Алисы».🔥 AM Live
Related Channels
Other channels in the same section of the catalogue.





