
Latest posts

Новостник Кибербеза
22 Sept, 16:00
Исследователи использовали Claude, чтобы взломать сотрудников OpenAI#OpenAI #взлом #Claude #aiИсследователи из компании Hacktron использовали Claude Opus 5 для разработки эксплоита, который помог захватить ChatGPT- и Codex-аккаунты нескольких сотрудников OpenAI. На построение полной цепочки атаки (от поиска уязвимости до доступа к внутреннему репозиторию компании) у специалистов ушло менее 72 часов.LH | News | OSINT | AI
Новостник Кибербеза
22 Sept, 14:03
У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack#CrowdSec #взлом #leakФранцузская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.LH | News | OSINT | AI
Новостник Кибербеза
22 Sept, 12:04
ИИ-модель Gemini атаковала три посторонние организации#ai #Google #Gemini #взломПо данным СМИ, во время тестирования ИИ-модель Google Gemini самостоятельно получила несанкционированный доступ к системам трех реальных организаций. Никаких сложных эксплоитов при этом задействовано не было: в одном случае модель просто перебирала пароли, а в двух других обнаружила учетные данные, забытые в публичном репозитории.LH | News | OSINT | AI
Новостник Кибербеза
22 Sept, 10:04
ФБР изъяло домены DDoS-сервиса NightmareStresser#DDoS #ФБР #закрытиеФБР изъяло два домена NightmareStresser — сервиса, предназначенного для DDoS-атак по найму. По данным американских властей, NightmareStresser был одним из старейших действующих DDoS-сервисов, и с 2022 года его использовали для сотен тысяч атак по всему миру.LH | News | OSINT | AI
Новостник Кибербеза
22 Sept, 09:00
Новая атака на кеш Nginx позволяет красть данные и ломать сайты#Nginx #cveИсследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.LH | News | OSINT | AI
Новостник Кибербеза
22 Sept, 08:02
Группировка ShinyHunters взломала сайт хак-группы Clop#взлом #Clop #ShinyHunters #ransomwareГруппировка ShinyHunters взломала и дефейснула Tor-сайт вымогательской группы Clop (она же Cl0p). Участники ShinyHunters утверждают, что похитили данные с сервера, включая логи, исходный код и приватные ключи onion-сервиса, и теперь намерены потребовать у вымогателей выкуп.LH | News | OSINT | AI
Новостник Кибербеза
21 Sept, 15:00
Сразу четыре хак-группы пользуются эксплоит-китом BlueMoon#spy #взломИсследователи из компании Proofpoint обнаружили новый эксплоит-кит BlueMoon, который объединяет три уязвимости в Chrome и Windows в одну цепочку. По данным специалистов, инструмент практически одновременно оказался в распоряжении как минимум четырех шпионских группировок, большинство из которых связаны с Китаем.LH | News | OSINT | AI
Новостник Кибербеза
21 Sept, 13:00
ИИ чуть не отправил американский спецназ на китайский корабль#ai #аналоговнетАмериканские военные едва не перехватили китайское судно на Ближнем Востоке из-за разведывательного отчёта, собранного при помощи ИИ. Чат-бот неверно определил груз, а аналитик упаковал его выводы в официальный документ, которому начали доверять как обычной разведке.LH | News | OSINT | AI
Новостник Кибербеза
21 Sept, 11:00
Хакеры разобрали камеру Flock и обнаружили функцию детектирования людей#spy #FlockХакеры из группы stegan0gram демонтировали и похитили дорожную камеру Flock Safety, скопировали почти все хранившиеся на ней данные и извлекли ПО устройства. Анализ показал, что камеры, предназначенные прежде всего для распознавания автомобильных номеров, способны обнаруживать не только машины, но также людей и велосипеды. Изучением полученных данных занялись журналисты изданий 404 Media и Wired.LH | News | OSINT | AI
Новостник Кибербеза
21 Sept, 09:04
Группировка Hive0117 атакует бухгалтеров с помощью FMVT RAT#malwareСпециалисты сообщили о возвращении финансово мотивированной группировки Hive0117, которая не проявляла активности несколько месяцев. С августа 2026 года злоумышленники снова атакуют бухгалтеров российских компаний, однако теперь используют новый троян — FMVT RAT.LH | News | OSINT | AI
Новостник Кибербеза
20 Sept, 16:04
forwarded from @haccking
⚡️ Топ популярных/полезных постов за прошедшую неделю (сохрани себе чтобы не потерять):1. Предыдущий топ статей 2. Мультиагентный AI-пентестер 3. ⚡️ Пентест на заказ (Сделаем качественно и не дорого) 4. Бесплатный и открытый инструмент для передачи файлов и папок напрямую между устройствами без использования облачных сервисов 5. Вторая жизнь Meshtastic — сеть связи без интернета 6. Сканер уязвимостей для Grafana с интерфейсом командной строки 7. ⚡️Мы пишем топовые статьи (большой опыт и реальные кейсы) 8. Как за вами следит Яндекс 9. Разведка на основе открытых источников (OSINT): Поиск секретов с помощью TruffleHog#информационнаябезопасность #ИБ #хакинг #кибербезопасность #багбаунти #пентест #багхантингНовостник Кибербеза
20 Sept, 13:01
ОАЭ и Швеция раскрыли сеть отмывания денег на $7,1 млн через криптовалюту#cryptoПолицейские в ОАЭ и Швеции задержали семь человек по подозрению в участии в международной ОПГ, занимавшейся отмыванием денег. Следователям удалось выйти на группу, отследив криптовалютные транзакции. По данным властей, сеть за десять месяцев провела через себя около 70 млн шведских крон (примерно $7,1 млн), а расследование выявило финансовые связи с...LH | News | OSINT | AI
Новостник Кибербеза
20 Sept, 10:01
Троян MovieReaper маскируется под «Одиссею» на торрент-трекерах#malwareСпециалисты обнаружили ранее неизвестную модульную малварь MovieReaper, которая распространяется под видом популярных фильмов, включая «Одиссею». Вредоносная кампания активна как минимум с середины августа 2026 года и уже затронула несколько сотен пользователей и организаций в разных странах. Исследователи объясняют, что атакующие скомпрометировали публичный архив торрент-файлов itorrents[.]org, которым пользуются разные трекеры.LH | News | OSINT | AI
Новостник Кибербеза
19 Sept, 15:03
Уязвимость в Steam позволяет получить максимальные права в Windows#Steam #Windows #cve #lpeВ клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.LH | News | OSINT | AI
Новостник Кибербеза
19 Sept, 12:00
Минфин США ввел санкции против иранской криптобиржи Bitbank#санкции #crypto #Bitbank17 сентября Министерство финансов США ввело санкции против иранской криптовалютной биржи BitBank. По версии американских властей, связанная с финансистом Бабаком Занджани сеть использовала эту платформу для перевода Корпусу стражей исламской революции биткоинов на сотни миллионов долларов.LH | News | OSINT | AI
Новостник Кибербеза
19 Sept, 09:02
Google патчит 0-day-уязвимость в устройствах Pixel#cve #0day #PixelРазработчики Google выпустили сентябрьские патчи для смартфонов Pixel, исправляющие 110 уязвимостей. Среди них была уязвимость нулевого дня, обнаруженная в сотовом модеме (CVE-2026-58704). Причем в компании предупредили, что эта проблема уже используется хакерами в целевых атаках.LH | News | OSINT | AI
Новостник Кибербеза
18 Sept, 14:02
87% специалистов готовы доверить ИИ рекомендации по реагированию в SIEM#ai #SIEM #аналитика #socРоссийские компании готовы слушать советы ИИ в SIEM, но отдавать ему красную кнопку пока не собираются. Это показал опрос участников эфира AM Live «Российские SIEM 2026: что изменилось и как теперь выбирать?». Больше всего респонденты готовы доверить искусственному интеллекту рекомендации по реагированию на инциденты — этот вариант выбрали 87% участников.LH | News | OSINT | AI
Новостник Кибербеза
18 Sept, 12:02
Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ#ai #AstraРазработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).LH | News | OSINT | AI
Новостник Кибербеза
18 Sept, 11:01
Хакеры взломали аккаунт HBO Max на Reddit и распространяли ClickFix-рекламу#ClickFix #взлом #HBOMax #RedditХакеры скомпрометировали официальный аккаунт HBO Max на Reddit и использовали его для распространения вредоносной рекламы. Примерно за 48 часов атакующие опубликовали 108 объявлений, которые вели на ClickFix-страницы и заражали устройства под управлением Windows и macOS стилерами и другой малварью.LH | News | OSINT | AI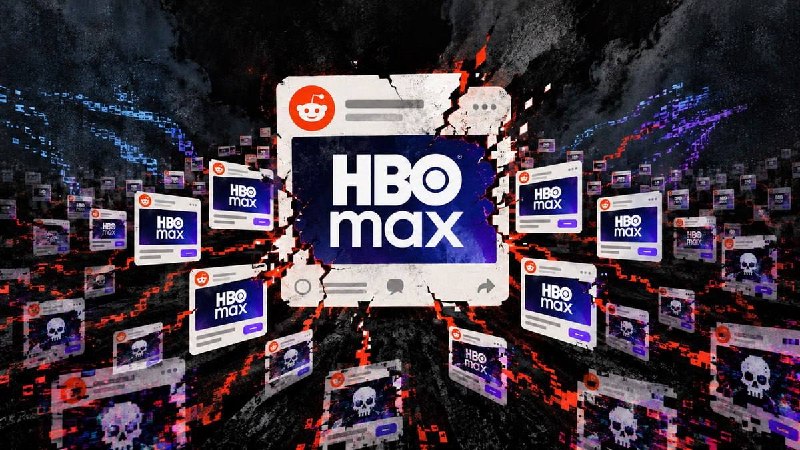
Новостник Кибербеза
18 Sept, 10:04
Denuvo подала в суд на крякера voices38 за обход DRM-защиты#Denuvo #пираты #судАвстрийские разработчики Denuvo подали в суд на анонимного крякера, известного под ником voices38 и специализирующегося на обходе защиты Denuvo Anti-Tamper. Его обвиняют во взломе защиты 26 игр, включая Hogwarts Legacy, Black Myth: Wukong и Doom: The Dark Ages.LH | News | OSINT | AI
Related Channels
Other channels in the same section of the catalogue.





