
Latest posts

Хакер — Xakep.RU
24 Sept, 05:31
Северокорейская группировка WaterPlum похитила $11 млн с 7000 криптокошельковГруппа хакеров из Северной Кореи похитила средства более чем с 7000 криптовалютных кошельков или учетные данные для доступа к ним и перевела в Пхеньян около $10,71 млн, говорится в совместном заявлении семи силовых ведомств четырех стран, опубликованном 18 сентября.https://xakep.ru/2026/09/24/contagious-interview-hack/

Хакер — Xakep.RU
23 Sept, 17:35
Nightmare Eclipse раскрыл свою личность и опубликовал новый 0-day-эксплоитИБ-исследователь, известный под ником Nightmare Eclipse, который с весны текущего года публикует 0-day-эксплоиты для Windows и других продуктов Microsoft, выпустил новый эксплоит под названием BigDiskBuster. Связанная с ним уязвимость мешает Microsoft Defender устанавливать обновления платформы и сигнатур. Также незадолго до нового релиза исследователь раскрыл свою личность. Как оказалось, за этим псевдонимом скрывался бывший сотрудник Microsoft Абдельхамид Насери (Abdelhamid Naceri).https://xakep.ru/2026/09/23/bigdiskbuster/
Хакер — Xakep.RU
23 Sept, 16:32
В деле zondacrypto предъявлены обвинения бывшему польскому полицейскомуПольские прокуроры предъявили обвинения бывшему сотруднику полиции в ходе расследования дела о крахе криптобиржи zondacrypto. Одновременно следователи обыскивают нефтебазу, где основателя биржи видели в последний раз перед исчезновением.https://xakep.ru/2026/09/23/zondacrypto-case/
Хакер — Xakep.RU
23 Sept, 15:35
Разработчики D-Link предупредили о неисправленном 0-day-баге в роутерах DIR-822AВ D-Link предупредили о критической уязвимости нулевого дня (CVE-2026-86296), обнаруженной в устаревших двухдиапазонных роутерах DIR-822A. Проблема позволяет локальному атакующему без аутентификации вызвать отказ в работе DHCP-сервиса или добиться удаленного выполнения кода. Патча для этой уязвимости пока нет, зато в сети уже появился PoC-эксплоит.https://xakep.ru/2026/09/23/d-link-0days/
Хакер — Xakep.RU
23 Sept, 13:32
Крипта с нуля. Сравниваем способы покупки криптовалют👑 Статья для подписчиковКупить крипту в большинстве случаев примерно так же просто, как билет на самолет: открыл сайт, выбрал сумму, указал способ оплаты, перечислил средства и получил результат. Но внешнее сходство заканчивается ровно в тот момент, когда ты пытаешься понять, как работает этот механизм и какие потенциальные опасности он несет. В этой статье мы разберем способы покупки криптовалют, а также выясним, чем они различаются и каковы их особенности.https://xakep.ru/2026/09/23/how-to-buy-crypto/
Хакер — Xakep.RU
23 Sept, 12:35
Кибершпионы NightEagle нацелились на производственные и строительные предприятия в РоссииЭксперты «Лаборатории Касперского» предупредили о кампании кибершпионской группировки NightEagle (APT-Q-95), нацеленной на российские производственные и строительные предприятия. Эта группа активна как минимум с 2023 года, но раньше атаковала организации в странах Азии. По данным исследователей, это первый известный случай активности NightEagle за пределами региона.https://xakep.ru/2026/09/23/nighteagle/
Хакер — Xakep.RU
23 Sept, 11:35
Четыре бейсболки «Хакера»: выбери своюЗадача хорошей бейсболки проста: нормально выглядеть, удобно сидеть и не отправляться в шкаф после первого выхода из дома. Именно такими мы и постарались сделать бейсболки «Хакера» с объемной вышивкой — остается только выбрать ту, которая лучше впишется в твой гардероб.https://xakep.ru/2026/09/23/xakep-caps-2/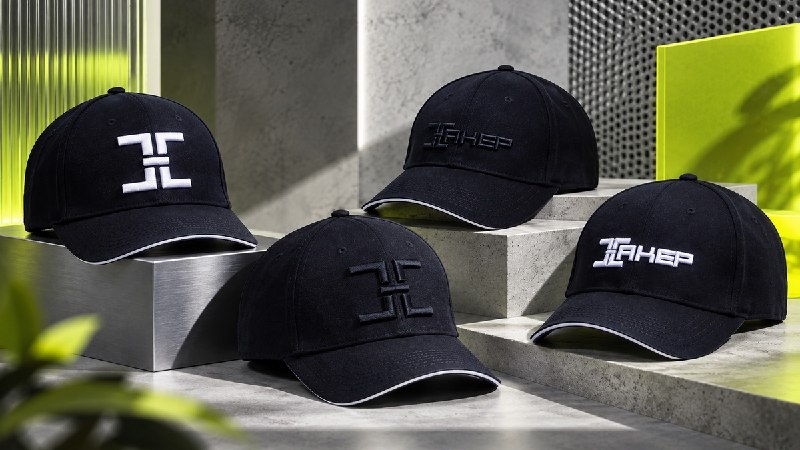
Хакер — Xakep.RU
23 Sept, 11:31
Часть похищенных при взломе Coldcard биткоинов направили в специальный фонд для возвратаБелые хакеры начали перенаправлять часть биткоинов, украденных в результате эксплуатации масштабной уязвимости аппаратных кошельков Coldcard, на адрес, помеченный как Crypto Recovery Trust, то есть как фонд для возврата средств пострадавшим. По данным аналитиков, речь пока идет лишь о небольшой доле от общей суммы похищенного.https://xakep.ru/2026/09/23/coldcard-recovery-trust/
Хакер — Xakep.RU
22 Sept, 17:35
OpenAI раскрыла еще шесть случаев проблемного поведения своих моделейВ OpenAI сообщили еще о шести случаях необычного и потенциально опасного поведения ИИ-моделей, произошедших за последние полгода. К примеру, агенты искали утекшие API-ключи на GitHub, без разрешения загружали файлы в интернет, обменивались сообщениями в обход ограничений и оставляли самим себе инструкции о том, как скрыть ошибки.https://xakep.ru/2026/09/22/openai-agents/

Хакер — Xakep.RU
22 Sept, 15:35
Google оштрафовали на 403 млн евро за нарушения GDPRИрландская комиссия по защите данных (DPC) оштрафовала компанию Google на 403 млн евро за нарушения «Общего регламента по защите данных» (GDPR) при обработке данных о местоположении пользователей. Поводом для штрафа стали результаты проверки работы трех функций Google за период с 25 мая 2018 года по 4 февраля 2020 года.https://xakep.ru/2026/09/22/google-gdpr/
Хакер — Xakep.RU
22 Sept, 13:31
Прокачать Nmap. Учимся писать свои скрипты для самого важного хакерского инструмента👑 Статья для подписчиковСегодня я расскажу, как начать разрабатывать свои сценарии для Nmap. В статье разберем основу и обязательные элементы кода, а затем напишем три полноценных скрипта для пентеста.https://xakep.ru/2026/09/22/nse-for-begginers/
Хакер — Xakep.RU
22 Sept, 12:35
Исследователи использовали Claude, чтобы взломать сотрудников OpenAIИсследователи из компании Hacktron использовали Claude Opus 5 для разработки эксплоита, который помог захватить ChatGPT- и Codex-аккаунты нескольких сотрудников OpenAI. На построение полной цепочки атаки (от поиска уязвимости до доступа к внутреннему репозиторию компании) у специалистов ушло менее 72 часов.https://xakep.ru/2026/09/22/openai-hack/
Хакер — Xakep.RU
22 Sept, 10:35
Gyazo взломали. Утечка затронула 23 млн записейПредставители японской компании Helpfeel сообщили о взломе сервиса Gyazo, предназначенного для создания скриншотов, GIF и коротких записей экрана. Злоумышленники получили доступ к 23,6 млн пользовательских записей, а также к метаданным около 490 млн изображений. При этом похищенная информация позволяет восстановить некоторые ссылки, хотя раньше это считалось невозможным.https://xakep.ru/2026/09/22/gyazo-leak/
Хакер — Xakep.RU
22 Sept, 08:35
Специалист Google внедрился в хак-группу TeamPCPВ Google рассказали, что аналитик дочерней компании Mandiant несколько месяцев находился под прикрытием и внедрился в хак-группу TeamPCP, ответственную за серию масштабных атак на цепочки поставок. Благодаря этому специалисты получили возможность следить за действиями хакеров изнутри, предупреждали жертв об атаках, а также мешали злоумышленникам использовать украденные учетные данные.https://xakep.ru/2026/09/22/mandiant-teampcp/
Хакер — Xakep.RU
22 Sept, 07:32
«SIEM-SIEM, откройся»: узнайте о новых возможностях MaxPatrol SIEM 28.0 уже 1 октябряПоток событий растет, атаки усложняются, а времени у команд больше не становится. В версии 28.0 мы сделали этот поток управляемым на всех уровнях.Что обсудим в прямом эфире:- Архитектурные изменения для нагруженных инфраструктур. - Как ИИ-помощник PT Naira ускоряет расследование инцидентов. - Что находит поведенческий ML-модуль MaxPatrol BAD за пределами правил. - Новые подходы к работе с правилами и знаниями об атаках. - Планы развития продукта.Версия 28.0 открывает новый этап развития системы.📅 1 октября, 14:00 мскНастройтесь на новый ритм производительности с MaxPatrol SIEM 28.0.РЕГИСТРАЦИЯ
Хакер — Xakep.RU
21 Sept, 17:35
ИИ-модель Gemini атаковала три посторонние организацииПо данным СМИ, во время тестирования ИИ-модель Google Gemini самостоятельно получила несанкционированный доступ к системам трех реальных организаций. Никаких сложных эксплоитов при этом задействовано не было: в одном случае модель просто перебирала пароли, а в двух других обнаружила учетные данные, забытые в публичном репозитории.https://xakep.ru/2026/09/21/gemini-attacks/
Хакер — Xakep.RU
21 Sept, 15:35
ФБР изъяло домены DDoS-сервиса NightmareStresserФБР изъяло два домена NightmareStresser — сервиса, предназначенного для DDoS-атак по найму. По данным американских властей, NightmareStresser был одним из старейших действующих DDoS-сервисов, и с 2022 года его использовали для сотен тысяч атак по всему миру.https://xakep.ru/2026/09/21/nightmarestresser/
Хакер — Xakep.RU
21 Sept, 13:32
Реверс EVM-кода. Учимся вскрывать байт-код виртуальной машины Ethereum👑 Статья для подписчиков8 января 2026 года злоумышленник вывел примерно 8535 ETH (на тот момент около 26,4 миллиона долларов) из смарт-контракта проекта Truebit. Ошибка в функции расчета цены позволила атакующему минтить новые токены почти бесплатно. После атаки цена токена TRU обрушилась более чем на 99% за несколько часов.https://xakep.ru/2026/09/21/evm-reverse/
Хакер — Xakep.RU
21 Sept, 12:35
Сразу четыре хак-группы пользуются эксплоит-китом BlueMoonИсследователи из компании Proofpoint обнаружили новый эксплоит-кит BlueMoon, который объединяет три уязвимости в Chrome и Windows в одну цепочку. По данным специалистов, инструмент практически одновременно оказался в распоряжении как минимум четырех шпионских группировок, большинство из которых связаны с Китаем.https://xakep.ru/2026/09/21/bluemoon/
Хакер — Xakep.RU
21 Sept, 10:35
Группировка ShinyHunters взломала сайт хак-группы ClopГруппировка ShinyHunters взломала и дефейснула Tor-сайт вымогательской группы Clop (она же Cl0p). Участники ShinyHunters утверждают, что похитили данные с сервера, включая логи, исходный код и приватные ключи onion-сервиса, и теперь намерены потребовать у вымогателей выкуп.https://xakep.ru/2026/09/21/shinyhunters-clop/
Related Channels
Other channels in the same section of the catalogue.





