
Latest posts

infosec
23 Sept, 15:40
• Главное - не выйти на самого себя... Жаль, что скоро пофиксят.➡️ Источник.#AI

infosec
23 Sept, 13:33
👩💻 С днем рождения, Android.• 18 лет назад появились слухи о том, что Google разрабатывает новую ОС на базе ядра Linux! В то время никто не мог предположить, что Google затевает настоящую революцию, и их разработка уже в ближайшем будущем захватит рынок мобильных устройств. Релиз первой версии ОС Android состоялся 23 сентября 2008 года, сегодня популярнейшая на нашей планете мобильная платформа празднует очередной день рождения.• Изначально ОС занималась независимая компания Android, Inc., созданная в 2003 году в Пало Альто, Калифорния, четырьмя энтузиастами - Эндрю Рубином, Ричем Майнером, Ником Сирсом и Крисом Уайтом. Сам Рубин, когда-то работавший инженером в Apple, вспоминал, что его команда трудилась над ОС с прицелом на цифровые камеры. Именно они на заре "нулевых" считались наиболее "умными" и перспективными среди массовых электронных устройств.• Однако рынок цифровых фотокамер был все же достаточно узким, и убедить инвесторов в перспективности своего стартапа Рубину никак не удавалось. В какой-то период у юной компании Android, Inc. не хватало денег даже на оплату аренды, и разработчикам на полном серьезе грозило выселение из офиса. Ситуацию тогда спас близкий друг Эндрю Рубина Стив Перлман, который одолжил ему 10 000 баксов, что буквально спасло фирму от разорения. Этот инцидент заставил основателя пересмотреть свои планы, и Рубин решил, что Android следует превратить в ОС для мобильных устройств, которая сможет конкурировать с Symbian и Microsoft Windows Mobile.• Рубин принялся искать финансирование, и в течение 2005 года пытался заключить сделки с HTC и Samsung, но обе компании не оценили перспектив Android. Тем временем, в Google также проектировали компактную ОС для управления цифровыми камерами - с возможностью отображать на дисплее отснятые кадры, вспомогательную графику и устанавливать связь с компьютером. Но зачем тратить ресурсы на создание чего-либо с нуля, когда можно купить почти готовое? Наверное, именно так посчитали в Маунтин-Вью, и в августе 2005 года приобрели Android, Inc. за 130 млн. долларов. Сам Эндрю Рубин при этом стал акционером и сотрудником Google. Позже, в 2010 году, вице-президент Google по корпоративному развитию Дэвид Лауи оценил эту сделку, как самую успешную за всю историю корпорации.• Ключевым моментом в истории Android стала принятая Google финансовая модель: корпорация решила бесплатно поставлять ОС разработчикам мобильных устройств, в то время как извлекать прибыль она собиралась благодаря сервисным услугам и агентскому проценту от реализации приложений. В первую очередь Google решила предложить Android производителям мобильных телефонов и операторам связи, делая особый акцент на том, что она предоставляет не просто обновляемую ОС, а целую инфраструктуру, включающую множество гибких возможностей. Именно эта концепция сыграла ключевую роль в росте популярности новой платформы, что позволило ей в конечном итоге завоевать лидерство на рынке мобильных устройств.• Бета-версию Android 1.0 для разработчиков Google выпустила 5 ноября 2007 года, а первое устройство с новой операционной системой на борту, T-Mobile G1, также известное под названием HTC Dream (на фото), было представлено публике в сентябре 2008 года.• Кстати, логотип Android придумала штатный дизайнер Google Ирина Блок. По ее собственным словам, логотип должен был стать максимально простым и запоминающимся. К слову, созданного ею зеленого робота, ставшего талисманом и маскотом Android, зовут Энди - в честь первого разработчика и создателя Android Эндрю Рубина. Внешний вид логотипа несколько раз менялся, но вот созданный Блок персонаж дожил до наших дней в чуть модифицированном, но почти первозданном виде.• Сам Эндрю Рубин вынужден был покинуть Google в 2014 году после обвинений в сексуальных домогательствах к симпатичным сотрудницам... В качестве "прощального подарка" он получил от бывшего работодателя выходное пособие в размере 90 млн. долларов, что, в общем-то, неплохо для бывшего программиста, но довольно скромно для
infosec
23 Sept, 10:33
• Небольшая подборка полезных ресурсов, которые помогут повысить вашу конфиденциальность в сети. Сохраните, пригодится:➡myactivity.google.com → Информация о ваших действиях в сервисах Google; ➡takeout.google.com → Выгрузка ваших данных из Google; ➡myadcenter.google.com → Рекламный профиль Google, созданный для вас; ➡myaccount.google.com → Все приложения, связанные с вашим аккаунтом;➡ipleak.net → Тест на утечки IP и DNS; ➡whoer.net → Ваш балл анонимности; ➡dnsleaktest.com → Проверка утечек DNS; ➡urlscan.io → Анализ сайта без его открытия; ➡cookiepedia.co.uk → Все о ваших печеньках; ➡censys.io → Сканирование открытых сервисов; ➡justdeleteme.xyz → Как удалить каждый аккаунт; ➡browseraudit.com → Аудит безопасности браузера; ➡datarequests.org → Готовое письмо-запрос по GDPR; ➡privacyrights.org → Архив записей об утечках данных; ➡coveryourtracks.eff.org → Отпечаток вашего браузера; ➡reports.exodus-privacy.eu.org → Трекеры в приложениях; ➡redirectdetective.com → Куда на самом деле ведет ссылка; ➡hybrid-analysis.com → Что файл делает в фоновом режиме; ➡privacy.net → Какую информацию раскрывает ваш браузер; ➡monitor.mozilla.org → Мониторинг ваших данных в утечках; ➡webbkoll.dataskydd.net → Аудит конфиденциальности сайта; ➡whitepages.com → Запрос на удаление вашей личной записи; ➡foundation.mozilla.org → Оценка конфиденциальности устройств; ➡amiunique.org → Насколько уникален ваш браузерный отпечаток; ➡privacyspy.org → Оценочная карта политики конфиденциальности; ➡deviceinfo.me → Вся информация, которую отдает ваше устройство; ➡whatsmyname.app → Где зарегистрировано ваше имя пользователя; ➡themarkup.org → Сканирование отслеживания сайтов с помощью Blacklight; ➡browserleaks.com → Оценка вашего браузера на предмет конфиденциальности.#Разноеinfosec
23 Sept, 08:55
А воз и ныне там: в Кибердоме обсудят проблемы внедрения и эксплуатации NGFW-продуктовВсе мы помним басню Крылова, где лебедь, рак и щука тянули воз в разные стороны. Похожая история происходит с российским рынком NGFW: сертификация тянет в одну сторону, практика — в другую, а заказчики и вендоры вообще смотрят в третью.Чтобы нащупать согласие, 28 сентября более 250 представителей ИБ-индустрии соберутся на ежегодном NGFW-дне. Будет обсуждаться, что сегодня происходит с российским рынком сетевой безопасности и насколько существующие решения отвечают реальным запросам бизнеса.Одна из главных интриг программы — результаты закрытого опроса 30 CISO крупнейших российских компаний. Они рассказали, с какими проблемами сталкиваются при внедрении и эксплуатации NGFW.Участие бесплатное по предварительной регистрации.➡️ РегистрацияКогда: 28 сентября, 10:00 – 16:00 Где: Кибердом, 2-я Звенигородская ул., 12 стр. 18 #реклама О рекламодателе
infosec
22 Sept, 19:04
• А вы знали, что из 75 кодов статусов HTTP на практике используется около 10? Но сейчас все чаще встречается код 451 – Unavailable For Legal Reasons - страница недоступна по юридическим причинам. Например, вы можете наблюдать HTTP 451 в том случае, если попытаетесь прочитать какую-либо статью на хабре без VPN об обходе блокировок.• Дело в том, что ранее в HTTP не было выделенного кода статуса для цензуры, применялся код 403 Forbidden. Например, чтобы ограничить доступ к пиратскому ресурсу The Pirate Bay. Но в 2012 году Теренс Иден в заметке "There is no HTTP code for censorship (but perhaps there should be)" обратил внимание что код 403 содержательно не соответствует ситуации.• Во-первых, класс кодов статусов 4ХХ предназначен для случаев, когда ошибся сам клиент. Но в данном случае ошибки клиента нет.• Во-вторых, в описании кода 403 сказано, что он должен выдаваться, когда сервер

infosec
22 Sept, 15:50
Выдали ИИ слишком много прав — и получили новую точку риска• Когда в инфраструктуре появляются агенты, внешние сервисы, MCP-серверы и инструменты, одной проверки модели уже недостаточно. Нужно понимать, с чем ИИ взаимодействует и какие права получает.• Для этого Yandex B2B Tech добавила в Security Deck модуль класса AI-SPM. Он постоянно анализирует ИИ-инфраструктуру и показывает нарушения с описанием риска, уровнем критичности и рекомендациями.• В основе подхода лежит AI-SAFE 2.0, которая разбирает агентную систему на 16 типовых компонентов, а для каждого определяет подходящие меры защиты из 47 вариантов.• Получается, проверять нужно не только саму модель, но и всё, с чем она связана: данные, доступы, инструменты и среду, в которой работает ИИ.➡ Источник.#ИБ #Ai
infosec
22 Sept, 14:11
• Мошенники залили на YouTube видеоуроки по созданию арбитражных ботов на базе Claude, а в код зашили функцию перевода средств на собственный счет.• Никаких фишинговых ссылок и малвари... Следуя инструкциям, жертвы самостоятельно разворачивали ботов и отправляли крипту злоумышленникам.• Эксперты TRM Labs нашли 9 аналогичных видеоуроков на YouTube, представленных как руководства от разных авторов.• Схема оказалась прибыльной — с февраля по август 2026 года 224 жертвы лишились 275 ETH (около 750 тыс. баксов). Украденная крипта сразу прогонялась через миксеры и DeFi. А общее кол-во просмотров таких "уроков" перевалило за 300 тыс.➡️ https://www.trmlabs.com/fake-ai-trading-bots#Исследование #Новости #Security
infosec
22 Sept, 12:11
• Группа хакеров WaterPlum из Северной Кореи заманивали людей на фейковые вакансии, проводили собеседования и взламывали кандидатов. Таким образом, с декабря 2025 года по июль 2026 им удалось взломать более 7000 криптовалютных кошельков...• Схема была следующей: хакеры размещали заманчивые объявления на популярных ресурсах для поиска работы в сфере AI и криптовалют. Направляли ссылку на фейковое собеседование кандидатам, которые откликнулись на вакансию. На собеседовании хакеры использовали дипфейки и направляли кандидатам тестовое задание, которое содержало ссылку на фишинговый ресурс \ зараженный репозиторий.• Таким образом хакеры получили доступ к 30 000 устройств и 7 000 криптокошельков более чем в 100 странах. Общая сумма, которую хакеры смогли вывести в результате данной кампании, составляет 10,7 млн. баксов.• Вакансии с подвохом...➡️ https: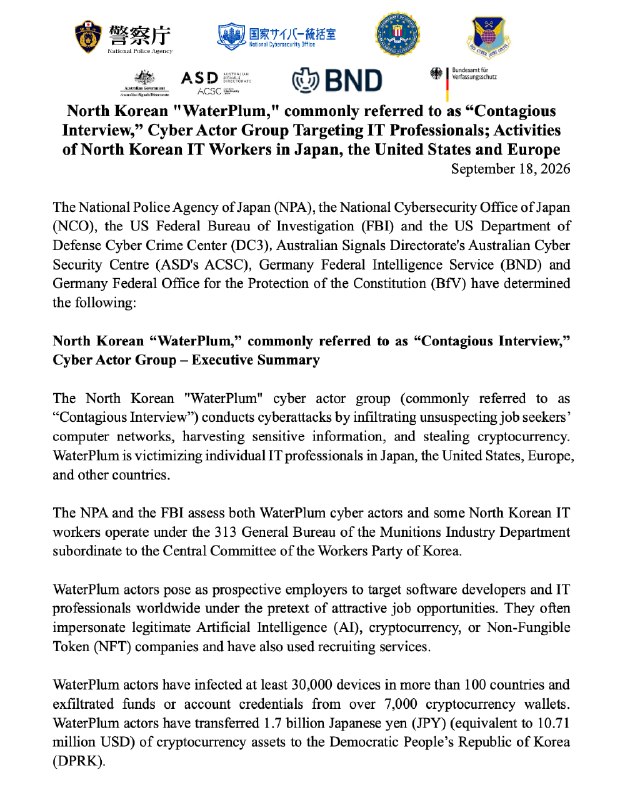


infosec
22 Sept, 09:02
Есть в сентябре один день, который непременно стоит посвятить главному ИБ-событию.29 сентября в Москве пройдет BIS Summit 2026. В 19-й раз ведущие эксперты и игроки рынка соберутся на мероприятии, чтобы обсудить новшества в ИБ и сформировать инициативы для развития отрасли.Организаторы обещают насыщенную программу: ▪️ пленарные сессии «Диалог с регулятором» и «Диалог с бизнесом» – об ИИ-рисках, новом законодательстве и изменениях в сфере бизнеса. Модератором одной из сессий выступит президент ГК InfoWatch Наталья Касперская ▪️ практические секции и презентации инновационных решений, которые уже меняют отрасль ▪️ награждение победителей премии BISA за лучшие проекты в сфере защиты деловой информации ▪️ живое общение и обмен опытом с коллегамиЧто нового и важного происходит в отрасли прямо сейчас – на BIS Summit 2026. Регистрируйтесь! #реклама О рекламодателе
infosec
21 Sept, 17:33
• Очень крутой лонгрид с разбором инцидента безопасности на одном из производственных предприятий Ближнего Востока. Атакующий получил контроль над Active Directory и создал вредоносный объект групповой политики (GPO) с именем PAYLOAD, привязав его к корню домена.• С помощью одного этого объекта атакующий распространил записку с требованием выкупа, изменил обои рабочего стола и экран блокировки, принудительно настроил отображение баннера при входе в систему и отключил учетную запись локального администратора на всех рабочих станциях, входящих в домен.• Хотя атакующий загрузил на Linux-серверы в организации версию шифровальщика PAYLOAD для ESXi, в атаке на Windows-машины не использовался исполняемый файл программы-вымогателя и не шифровались данные. Злоумышленнику удалось эксфильтровать данные с файловых серверов и некоторых других систем. Позднее похищенная информация была
infosec
21 Sept, 15:13
👨💻 Сегодня OWASP (Open Web Application Security Project) исполняется 25 лет.• OWASP был основан в 2001 году Марком Керфи. В то время он работал в сфере безопасности программного обеспечения в компании Charles Schwab из Сан-Франциско. И ему не нравилось отсутствие доступной информации по выстраиванию процесса обеспечения безопасности ПО.• После обсуждения этой проблемы с другими специалистами Марк убедился в срочной необходимости совместного проекта, чтобы документировать опыт и знания разработчиков в области безопасности веб-приложений. Он использовал список рассылки WebAppSec, который модерировал, чтобы рассказать об OWASP, зарегистрировал домен OWASP.org, заплатил 20 баксов за хостинг и попросил людей помочь.• Первую версию руководства Марк написал за выходные в своей крошечной квартире в Ист-Бэй (Сан-Франциско), которую делил с женой и
infosec
21 Sept, 11:21
• Максимально объемный лонгрид о том, как контейнеры работают с сетью. Тут вам буквально все объяснят на пальцах. А знаете, что еще реализовано на сайте автора? Если нажать на кнопку "Start tutorial", то открывается интерактивный режим: слева читаете руководство, копируете команды, а справа наблюдаете за консолью.• Из этой статьи вы узнаете ⬇️➡Как виртуализировать сетевые ресурсы, чтобы контейнеры думали, что у них есть отдельная сетевая среда. ➡Как превратить контейнеры в дружелюбных соседей и научить общаться друг с другом. ➡Как выйти во внешний мир (например, в Интернет) изнутри контейнера. ➡Как связаться с контейнерами, работающими на хосте Linux, из внешнего мира. ➡Как реализовать
infosec
21 Sept, 04:27
• Доброе утро 🫠#Понедельник
infosec
20 Sept, 08:02
• Именно так дроны возвращаются "домой" после представления на одном из праздников в Китае.• Технически, если изучить вот этот материал, каждый дрон автоматически взлетает и возвращается назад с помощью GPS, а в каждой ячейке есть индивидуальный QR-код, который считывается дроном для корректной посадки.• Ну т.е. алгоритм возвращения примерно такой:➡При взлете, примерно на высоте 50 см, камера дрона запоминает QR-код в своей ячейке (фото). ➡После представления дрон возвращается к своему кейсу с помощью GPS. ➡Камера находит QR - по его положению система выполняет смещение и корректирует ориентацию дрона относительно центра ячейки. ➡Дрон выполняет посадку именно туда, откуда он вылетел.• Выглядит максимально залипательноinfosec
19 Sept, 07:01
• Немного красоты вам в ленту 🥰#Разное


infosec
18 Sept, 13:33
• Ситуация:#Юмор #AI
infosec
18 Sept, 10:31
👩💻Прошло ровно 35 лет со дня релиза Linux 0.01.• В 1991 году молодой программист из Хельсинкского университета Линус Торвальдс осваивал Minix. Его эксперименты с ОС переросли в работу над совершенно новым ядром. 25 августа Линус устроил открытый опрос группы пользователей Minix о том, что их не устраивает в этой ОС, и анонсировал разработку новой операционной системы. Он написал следующее письмо:Привет всем, кто использует Minix!Я разрабатываю (бесплатную) операционную систему (просто как хобби, она не будет такой масштабной и профессиональной, как GNU) для клонов AT на базе процессоров 386 (486). Работа над ней ведётся с апреля, и проект уже начинает обретать очертания. Я был бы рад услышать любые отзывы о том, что вам нравится или не нравится в Minix, так как моя ОС в чём‑то напоминает её (в частности, у неё такая же физическая структура
infosec
18 Sept, 07:30
30 сентября приглашаем на АЛЬФА ВААА{АИ}ЙЙЙБ МИТАП — масштабное событие про нейросети и вайб-кодинг. Узнаем, кто из финалистов АЛЬФА ВААА{АИ}ЙЙЙБ ХАКАТОНА получит миллион за проект высоконагруженного прокси.В программе — техно-рейв с группой ЛАУД и ток-шоу про ИИ. Встречаемся в Москве на модной площадке Альфа-Кристалле или онлайн — главное зарегистрироваться.
infosec
17 Sept, 18:02
• Журнал "Навигатор игрового мира" - Выпуск №02 - 2000 год.#Разное
infosec
17 Sept, 16:33
• Борьба с умными камерами Flock в США принесла первые положительные результаты: Флорида и Техас разрывают договорные отношения с производителем умных камер наблюдения Flock Safety из‑за недовольства жителей по поводу конфиденциальности и неправомерного использования

Related Channels
Other channels in the same section of the catalogue.





