
Latest posts

НеКасперский
24 Sept, 15:01
Одним облаком не отделатьсяКорпоративная инфраструктура давно перестала помещаться в одно облако. Часть сервисов работает локально, часть — у разных облачных провайдеров, сверху всё это связывается в гибридные системы. И у ИБ-команд появляется отдельная проблема: как вообще собрать всю картину безопасности в одном месте.Yandex B2B Tech анонсировала направление Yandex Security как раз с фокусом на такую централизованную безопасность. В Security Deck теперь можно сводить информацию о безопасности ресурсов из разных облаков: смотреть доступы, искать ошибки конфигурации и отслеживать риски. До конца года у компании появится несколько ведущих облачных провайдеров-партнеров.При этом компания двигается не только в сторону мультиоблака. В Identity Hub появится беспарольный вход через WebAuthn/FIDO2 — по биометрии или аппаратному ключу. В Security Deck появился Access Analyzer, который помогает находить избыточные права и неиспользуемые сервисные аккаунты.А Smart Web Security получил JS-Challenge: вместо привычной капчи система оценивает каждый запрос и вмешивается только тогда, когда активность выглядит подозрительно.В компании объясняют этот подход тем, что инфраструктура становится всё более распределённой — и ИБ должна успевать за этим изменением. Поэтому вместо набора разрозненных инструментов делается ставка на централизованную защиту гибридных и мультиоблачных систем.Иными словами, вопрос уже не только в том, как защитить отдельный сервис, а в том, как не потерять контроль, когда таких сервисов и сред становится всё больше.НеКасперский

НеКасперский
24 Sept, 14:03
Конторка Эллы Во время выборов в Госдуму московский ДЭГ двое суток отбивался от DDoS, а глава ЦИК заявила, что в систему пытались занести вирус 👻 Атаки начались в ночь на 19 сентября. По данным штаба по наблюдению за выборами в Москве, били по уровням L2

НеКасперский
24 Sept, 11:02
Полгода под прицеломПрогнозы на текущий год оправдались с пугающей точностью. Прямо сейчас хакеры эксплуатируют десятки критических уязвимостей, угрожающих российской инфраструктуре.Команда Threat Intelligence УЦСБ SOC рассказала, какие отрасли в зоне риска, почему Linux больше не безопасен и что делать прямо сейчас. В отчёте мало хороших новостей, но есть чёткая инструкция по выживанию.Атаки перестали быть точечными ударами, теперь это комплексные спецоперации. Шифрование данных сочетается с кражей для шантажа, а DDoS-атаки используются как инструмент давления на уровне приложений.Главной мишенью стал промышленный сектор. За первое полугодие число заражений компьютеров АСУ ТП выросло в 2,3 раза. Атакующие массово бьют через цепочки поставок и используют LLM для создания идеальных фишинговых сообщений, которые невозможно отличить от реальной деловой переписки.Даже при наличии ИИ-инструментов, в 70–80% случаев хакеры используют старые методы вроде фишинга, слабых паролей и устаревших программ. Компаниям в зоне риска рекомендуется пройти экспресс-аудит инфраструктуры, пока их сеть не стала следующей строчкой в статистике.НеКасперскийНеКасперский
24 Sept, 08:02
Бюджетное финансированиеХакеры взломали системы мэрии бразильского города Лонтрас и вывели деньги прямо с муниципальных счетов.Сообщили об атаке в понедельник. Со счетов мэрии в гос. банке деньги ушли частным лицам и компаниям, которые никак не связаны с муниципалитетом. Сколько именно средств утекло, власти не говорят.Финансовый отдел заметил переводы, подал заявление в полицию и успел заморозить часть средств. Что с остальными банками и какую систему взломали, в официальном письме не сказано.Мэрия уже сообщила, что это исключительно внешний взлом, и служащие и сотрудники банков к переводам непричастны. Как они это пришли к такому выводу через 3 дня после взлома, не сообщается 💅НеКасперский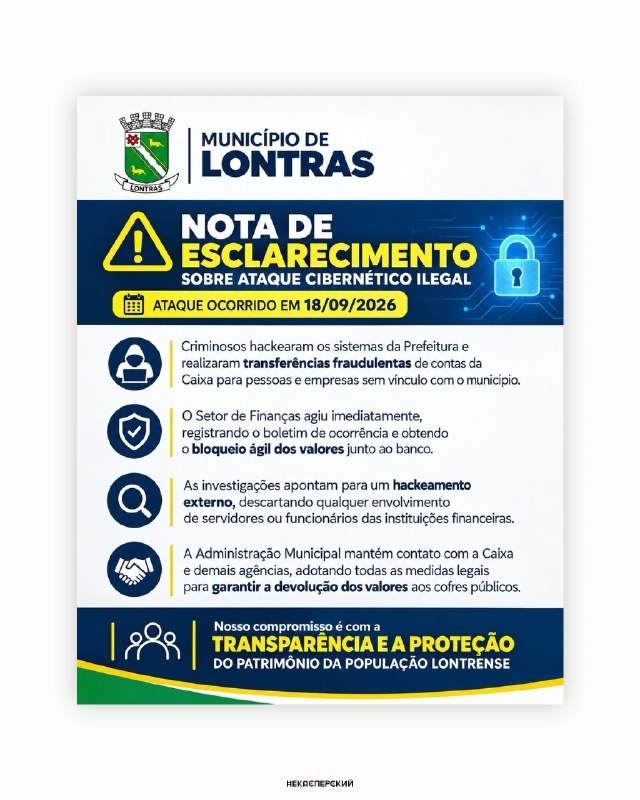
НеКасперский
23 Sept, 20:35
Конторка ЭллыВо время выборов в Госдуму московский ДЭГ двое суток отбивался от DDoS, а глава ЦИК заявила, что в систему пытались занести вирус 👻Атаки начались в ночь на 19 сентября. По данным штаба по наблюдению за выборами в Москве, били по уровням L2, L3 и L7, а профиль атаки постоянно менялся.Всего, по данным ЦИК, на избирательную инфраструктуру пришлось больше тысячи DDoS-волн. Председатель ТИК ДЭГ рассказал, что мощности для атак арендовали в даркнете, а уязвимости искали с помощью ИИ.В понедельник Элла Памфилова добавила, что один из наблюдателей «ввёл сознательно вредоносную программу в систему ДЭГ и пытался остановить её работу». Имя и партию она намеренно не назвала, как и то, что это за программа и как она попала в систему.Каких-то особенных доказательств ЦИК не представил, разбора атак и подробностей про вирус не было. Уверены, нагрузка на систему не превышала 57% 🇷🇺НеКасперский
НеКасперский
23 Sept, 13:59
ЗасветилиЯпонский сервис скриншотов Gyazo признал, что у него утекли 23,62 млн записей о пользователях и метаданные примерно 490 млн картинок.Атакующий использовал уязвимость в сервере загрузки изображений и выполнил на нём произвольные команды ещё 11 сентября.Из пользовательской базы утекли имена, e-mail, хэши паролей, ID устройств и сессий, токены интеграции с X, почта от входа через Google, тариф подписки и статус оплаты.Метаданные картинок бескомпромиссные. В них IP-адреса, с которых загружали снимки, User-Agent, геолокация из EXIF, распознанный OCR текст со скриншотов и хэши паролей к приватным изображениям.А также ID картинок, из которых собирается их URL. Как сообщили СМИ, приватные снимки не защищало ничего, кроме этой длинной ссылки. Поэтому компании пришлось временно отключить показ части изображений, а сам Gyazo до сих пор на «техобслуживании».НеКасперский
НеКасперский
23 Sept, 10:59
Привет, это Николай Арефьев, основатель CyberThreatTech!Мы в CyberThreatTech запускаем новую главу — и хотим показать её вам первыми.Приглашаем вас на наше закрытое мероприятие «Океан данных: Погружение в Озеро знаний». Это не очередная презентация — мы погрузим гостей в атмосферу Озера знаний CTI — буквально: на фоне акул, скатов и тысяч обитателей подводного мира покажем, как превратить хаос данных в структурированные сигналы для SOC. В программе:• Наш рассказ о том, как Озеро знаний меняет подход к Threat Intelligence • Живая демо-сессия продуктов CTT — «Охота на глубине» • Панельная дискуссия с CISO и руководителями SOC • Фуршет, тематические закускиНо главное — личное общение. Нам важно услышать ваше мнение, обсудить боли в вашем SOC, и поделиться тем, как мы видим их решения. Атмосфера будет камерная в кругу по-настоящему опытных и интересных коллег, поэтому количество мест действительно ограничено. Запланирована и онлайн-трансляция.🗓 30 сентября, 11:00 – 14:00 📍 Москвариум на ВДНХ, зал «Море музыки»Если вы сможете прийти или присоединиться — зарегистрируйтесь по ссылке, чтобы мы знали точное количество гостей.Очень надеюсь, что вы сможете присоединиться. До встречи на глубине!Николай Арефьев Основатель CyberThreatTech
НеКасперский
22 Sept, 22:06edited
Работать мешаютХакеры из ShinyHunters, кажется, переходят красные линии — они взломали ФБР.Сделали они это из-за того, что ФБР, видите ли, описали хакеров в негативном ключе в своем последнем FLASH-отчёте.Хакерам не понравилось, что агентство оклеветало их, приврав подход к вымогательству группировки. Например, федералы заявили, что хакеры пишут угрозы членам семей сотрудников пострадавших организаций, манипулируют полученным компроматом и сексуальным контентом. Группировка резко отрицает эти заявления.В ответ ShinyHunters взломали Отделы Уголовного Розыска и Кадров, структуру MedLink, используемую для централизации всех медицинских сведений, а также другие неназванные структуры ФБР. Хакеры заявляют, что у них есть все сведения о всех сотрудниках ведомства, а также тех, кто когда-либо подавал заявку на работу.Условия выкупа предельно простые — удалить FLASH-отчёт, который, по мнению группировки, позорит их честь и достоинство. На это у агентства есть неделя.НеКасперский
НеКасперский
22 Sept, 18:59
Admin123Такой незамысловатый пароль помог российскому хакеру построить бизнес на $200 тысяч.Исследователи раскопали сеть LeakySensey и выяснили, что атакующий зарабатывал на зеваках, забывающих менять заводские настройки на своих роутерах. В течение двух лет он подбирал простые коды к старым VPN-шлюзам и хранилищам и сдавал взломанные устройства в аренду как элитные прокси.План посыпался после того, как оператор проекта случайно открыл свой админский сервер всему интернету. Внутри лежала вся бухгалтерия, инструменты для брутфорса, списки клиентов, логи и база из 88 тысяч захваченных IP-адресов.С помощью ботнета было взломано 63 тысячи старых маршрутизаторов с открытыми портами, которые не защищены фаерволом. Хакер продавал их как дорогие домашние прокси, такому трафику сайты доверяют больше, чем запросу из дата-центра.В базе LeakySensey нашли более 17 тысяч готовых серверов. ВНеКасперский
22 Sept, 16:00
EdgeЦентр рассказали, как устроена их новая защита от DDoS. Трафик просеивается в несколько ступеней. Так грубый флуд отсекается на входе, дальше идёт разбор соединений, а на последнем рубеже уже смотрят на поведение, человек это ходит по сайту или бот.Ступени понадобились потому, что обычный флуд устарел. Атаки автоматизировались, сейчас боты приходят с живыми заголовками и реалистичными паузами между запросами, а когда один вектор блокируют, сценарий сам переключается на другой. Весной такая волна била 45 минут, где в итоге отфильтровали 100%, а сервисы клиентов работали штатно.Среди защищенных сервисов уже есть и «Мир танков», так как игровые проекты кошмарят достаточно часто. Аудитория огромная, а простой виден в ту же секунду.НеКасперскийНеКасперский
21 Sept, 20:36
Предупредительный выстрелПророссийские хакеры взломали системы ведущего поставщика средств связи и товаров военного назначения для ВСУ Dolya Communication System.Участники PalachPro завалили входные шлюзы мусорным трафиком, в результате чего СБУ, Нацгвардия, Минобороны Украины и другие ведомства лишились доступа к электронной почте, файловому обмену и мессенджеру Sonata, используемому для рабочего взаимодействия.Атакующие ограничили доступ к внутренним документам и веб-ресурсам. Это позволило нарушить работу Dolya Communication System, затормозить поддержку систем радиосвязи и нанести финансовый ущерб. Из-за сбоя инфраструктуры пострадавшая компания была вынуждена переключиться на резервные каналы.Нападение назвали «предупредительным выстрелом», намекая на предстоящую серию атак по всей Украине. Как оно будет на самом деле — поглядим.НеКасперский

НеКасперский
20 Sept, 20:59
Возвращение ШтазиНемецкие следователи читают чужие переписки в Telegram, Signal и WhatsApp от экстремистской Meta, привязывая к аккаунту фигуранта служебный компьютер.Журналисты опубликовали внутреннее распоряжение таможенного ведомства с грифом «для служебного пользования». Метод подаётся как способ записывать переписку, не инфицируя систему программой слежки.Чтобы добыть код подтверждения, они решили не заморачиваться. Его выманивают фишингом, перехватывают в SMS обычной прослушкой или снимают прямо с телефона, до которого следователи дотянулись.Так в январе 20 года супруги пришли в полицию дать показания о дочери и сами отдали телефоны, чтобы с перепиской сделали фотографии. Пока фотографировали, на компьютере силовики скрытно зашли в аккаунт WhatsApp.Видна слежка может быть только в одном месте, в списке привязанных устройств, куда никто обычно не заглядывает.НеКасперскийНеКасперский
20 Sept, 18:09
Бот-кидалаОдно сообщение в ChatGPT, и данные с вашей почты окажутся в руках левых пользователей.Исследователи из Check Point обнаружили критическую уязвимость в архитектуре модели. Брешь позволяла атакующим напрямую похищать информацию из связанных профилей Google Drive, Gmail, GitHub и Microsoft Teams.Для этого хватало одного клика по расшаренной ссылке или запуска модифицированного ассистента. Пока человек ждал ответа от ИИ, спрятанная инструкция уже потрошила его аккаунты.Данные утекали через общий служебный канал JFrog Artifactory, приспособленный как нелегальный мессенджер для пересылки секретов. Все почтовые интеграции по умолчанию разрешали чтение без явного согласия.Чтобы избежать рисков, пользователям рекомендуется переключить права подключённых приложений на «спрашивать всегда» и не доверять сомнительным программам.НеКасперскийНеКасперский
19 Sept, 20:59
Горящие путёвкиХакеры заявили об атаке на туроператора Tez Tour, работающего с клиентами из России, СНГ и Восточной Европы.В своих соцсетях участники DataSuckers сообщили о захвате серверов и краже данных. Соответствующее объявление разместили и на сайте компании.Группа воспользовалась брешью в сервисе загрузки файлов. Из-за поверхностной проверки содержимого DataSuckers пропихнули свой код в систему и получили доступ к внутренним сетям.По словам атакующих, за две недели они смогли расширить права, выгрузить и ликвидировать более 395 миллионов записей, в том числе финансовые сведения, информацию о турах, отелях и бронированиях.Tez Tour отрицают утечку материалов о клиентах и партнёрах. По их версии, файлы не были затронуты, так как ERP-система изолирована от внешней сети.После этого заявления группировка слила ссылку якобы с образцами украденных сведений, затем хакеры снесли
НеКасперский
19 Sept, 17:21
Красная зонаВ GitLab нашли критическую уязвимость с максимальным рейтингом. Дедлайн её исправления уже истёк, но хакеры продолжают свободно гулять по серверам.Исследователи бьют тревогу, поскольку активная брешь позволяет атакующим без учётных записей читать произвольные файлы.Проблему внесли в каталог KEV, она прячется в repository commits API. Сервер не требует логин и косячит с проверкой папок, поэтому анонимный запрос может открыть доступ куда угодно даже без участия пользователя.Для нападения достаточно наличия любого публичного проекта на уязвимом сервере. На выходе хакер получает конфиги, токены, пароли от CI/CD и ключи доступа к внешним сервисам. Спецы из watchTowr заметили сканирование дырявых серверов почти сразу после релиза патчей.Под раздачу попали ветки с 18.7.0 по 19.1.7, 19.2 до 19.2.5 и 19.3 до 19.3.1. На основном домене GitLab и в GitLab Dedicated всё ужеНеКасперский
18 Sept, 17:27
Секрет ПолишинеляСотрудники читают реальные переписки пользователей с ИИ.Схема утекла вместе с внутренними документами. Проверяющему показывают запрос и иногда даже весь диалог целиком. Он пересказывает своими словами, чего добивался человек, а потом оценивает несколько вариантов ответа модели по шкале от 1 до 7.Ловят подхалимство, лишние эмодзи, менторский тон, «ИИ-канцелярит» и реплики, из которых выходит, будто у бота есть чувства и личный опыт.Людей набирает рекрутинговая контора Crossing Hurdles. Имён аккаунтов проверяющие не видят, ПДн вычищает автоматический фильтр. Только OpenAI сами признают, что фильтр пропускает редкие идентификаторы и неоднозначные упоминания личного, особенно в коротких диалогах. Вдобавок к диалогу прилагается сводка памяти, о чём человек спрашивал раньше и чем интересуется.Формально всё чисто, вы сами с этим соглашаетесь, так как соответствующийНеКасперский
17 Sept, 19:12
РКН предупреждал)0)0))Человеческий фактор стал причиной взлома тестового сервера и прокси популярного сервиса обхода блокировок Surfshark.Ошибка в настройках привела к тому, что система для внутреннего пользования оказалась доступной из интернета.Взлом VPS-сервера обнаружили ещё 31 августа, однако сначала проблему посчитали незначительной. Через 2 дня представители пострадавшей компании оценили масштаб ситуации, изолировали систему и побежали менять все доступы.Такая оплошность позволила атакующим залезть в прокси-сервер, скомпрометировать части системных исполняемых файлов, учётные данные для сборки ПО, вспомогательный прокси-сервер, а также внутренние конфигурации для «определённых спецслужб» 🤨Компания конечно пытается сгладить углы и уверяет пользователей, что их данные не пострадали. В компании также сообщают, что они по-прежнему не хранят ваш трафик и историю в сети,НеКасперский
17 Sept, 14:01
Вам звонятЧервь для WeChat распространяется через звонки, даже не требуя ответа на входящий вызов.В Calif показали WeWorm для мессенджера, позволяющий захватывать контроль над аккаунтом, читать переписки, звонить от чужого имени и делать рассылки.Проблему нашли в VoIP-модуле WeChat, отвечающем за звонки. Ошибка повреждения памяти позволяет захватить аккаунт ещё до того, как вы успеете принять вызов. После заражения червь может звонить контактам и увеличивать зону поражения.На записи видно, как исследователь с Android звонит на целевой iPhone, и, пока на экране жертвы входящий вызов, червь уже угоняет аккаунт.WeWorm проверили на последних версий WeChat для Android и iOS. Исследователи не уточняют, какие именно устройства остаются под угрозой и касается ли проблема клиентов WeChat для HarmonyOS, Windows, macOS и Linux.Кроме чатов пользователи рискуют лишиться банковскихНеКасперский
17 Sept, 11:01
Кибербезопасность как инвестиция: где заканчивается гадание и начинается эффективность?В условиях меняющихся киберугроз и ограниченных бюджетов бизнесу уже недостаточно просто наращивать количество средств защиты — важно понимать, какая модель кибербезопасности действительно работает и окупается.Обсуждать эффективность подходов будут 24 сентября на Секретной сессии uFactor 2026 от UserGate и Кибердома. И делать это будут не докладчики, а сами участники — в формате живого спора между вендором, заказчиком и интегратором.В программе: 💜 Инвестиции в устойчивость: сетевое доверие через услуги и сервисы 💜 Синергия услуг, сервисов uFactor и решений UserGate 💜 Управляемая безопасность: SOCaaS, ИБ-зрелость и комплаенс 💜 Презентация дорожной карты uFactoru
НеКасперский
17 Sept, 09:05
На полшишечкиПроукраинская RMRF заявила о нападении на крупного российского разработчика софта для защиты данных Metascan.По словам атакующих, в открытый доступ улетели исходный код, внутренняя почта, таблицы, отчёты, документы, материалы для обучения сотрудников и сканы сетей.Утверждается, что в списках клиентов пострадавшей организации значатся Лента, Wildberries, ВТБ, Сбербанк, Ростелеком, Лукойл и др. В качестве доказательств хакеры слили образцы украденных сведений с упоминаниями этих компаний.Представители Metascan подтвердили факт взлома и признали утечку. По данным компании, атакующие взломали не системы компании, они получили доступ к корпоративной переписке в Telegram. Хакеры сидели в рабочем чате всего в течение двух минут. Вся информация оказалась ограниченным набором документов, который они успели выгрузить.Причиной стал забытый токен Telegram-бота на тестовом
Related Channels
Other channels in the same section of the catalogue.





